오늘 가장 급한 것 — 실제로 공격에 쓰이고 있다고 확인된 취약점입니다
● 실제 악용이 확인됨 · 2026-10-28 등재Linux Kernel
CVE-2026-46300Linux Kernel contains a missing initialization of a variable vulnerability that could allow for unintended modification of page-cache-backed data via failure to preserve …💻 리눅스 을 쓰고 있다면 업데이트를 확인해 보세요자세히 보기 ›● 실제 악용이 확인됨 · 2026-10-27 등재Google Brotli
CVE-2026-111497Google Brotli contains an unchecked return value vulnerability that allows a remote unauthenticated attacker to corrupt adjacent decoder state memory, disclose sensitive …자세히 보기 ›● 실제 악용이 확인됨 · 2026-10-27 등재Adobe Commerce and Magento
CVE-2026-48356Adobe Commerce and Magento contain an unrestricted upload of file with dangerous type vulnerability that could result in arbitrary code execution in the context of the cu…자세히 보기 ›● 실제 악용이 확인됨 · 2026-10-13 등재Microsoft Windows
CVE-2026-96951Microsoft Windows Shell contains a command injection vulnerability that allows an unauthorized attacker to bypass a security feature over a network.💻 윈도우 을 쓰고 있다면 업데이트를 확인해 보세요자세히 보기 ›● 실제 악용이 확인됨 · 2026-09-29 등재Apple Multiple Products
CVE-2026-86950Apple iOS, macOS, and iPadOS contain an out-of-bounds write vulnerability in CoreGraphics that may lead to arbitrary code execution.💻 맥 (macOS) · 아이폰 · 아이패드 을 쓰고 있다면 업데이트를 확인해 보세요자세히 보기 ›
CVE-2026-46300Linux Kernel contains a missing initialization of a variable vulnerability that could allow for unintended modification of page-cache-backed data via failure to preserve …💻 리눅스 을 쓰고 있다면 업데이트를 확인해 보세요자세히 보기 ›● 실제 악용이 확인됨 · 2026-10-27 등재Google Brotli
CVE-2026-111497Google Brotli contains an unchecked return value vulnerability that allows a remote unauthenticated attacker to corrupt adjacent decoder state memory, disclose sensitive …자세히 보기 ›● 실제 악용이 확인됨 · 2026-10-27 등재Adobe Commerce and Magento
CVE-2026-48356Adobe Commerce and Magento contain an unrestricted upload of file with dangerous type vulnerability that could result in arbitrary code execution in the context of the cu…자세히 보기 ›● 실제 악용이 확인됨 · 2026-10-13 등재Microsoft Windows
CVE-2026-96951Microsoft Windows Shell contains a command injection vulnerability that allows an unauthorized attacker to bypass a security feature over a network.💻 윈도우 을 쓰고 있다면 업데이트를 확인해 보세요자세히 보기 ›● 실제 악용이 확인됨 · 2026-09-29 등재Apple Multiple Products
CVE-2026-86950Apple iOS, macOS, and iPadOS contain an out-of-bounds write vulnerability in CoreGraphics that may lead to arbitrary code execution.💻 맥 (macOS) · 아이폰 · 아이패드 을 쓰고 있다면 업데이트를 확인해 보세요자세히 보기 ›
💻 지금 업데이트하면 좋은 것
일상에서 쓰는 프로그램 중, 실제 공격에 쓰인 것으로 확인된 구멍이 최근에 나온 순서입니다. 숫자가 많다고 더 허술한 제품이라는 뜻은 아닙니다 — 널리 쓰일수록 공격자도 많이 노립니다.
전체 보기 ›윈도우203최근 1년 17건아이폰 · 아이패드87최근 1년 9건맥 (macOS)76최근 1년 9건리눅스32최근 1년 9건크롬71최근 1년 7건인터넷 공유기69최근 1년 7건마이크로소프트 오피스43최근 1년 4건안드로이드20최근 1년 4건
그래서 뭘 하면 되나요? 대부분은 업데이트만 해 두면 막힙니다 — 여기 있는 것은 이미 수정판이 나온 경우가 대부분입니다. 제품을 누르면 업데이트를 어디서 하는지 제조사 공식 안내로 이어집니다.
✦ 한눈에 보는 오늘
여기부터는 보안 담당자를 위한 화면입니다. 전부 발행처가 발표한 값이며 우리가 계산한 것이 아닙니다.
CVE-2026-96652 — Plex Media Server
Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability
1.8%보통5.3
CVE-2026-96655 — Plex Media Server
Plex Media Server Server-Side Request Forgery (SSRF) Vulnerability
1.6%보통5.3
CVE-2026-110936 — Siemens Software Center
Siemens Software Center Uncontrolled Search Path Element Vulnerability
1.0%높음8.4
CVE-2026-111497 — Google Brotli
Google Brotli Unchecked Return Value Vulnerability
82.6%심각9.2
🎯 지금 주목할 취약점
정렬 기준은 ① 악용 확인 → ② 악용 확률(EPSS) → ③ 공개일입니다. CVSS 점수 순이 아닙니다 — 점수가 높아도 실제로는 악용되지 않는 취약점이 훨씬 많습니다.
CVE 원장 전체 ›● 랜섬웨어 캠페인에 사용됨CVE-2024-3400A command injection as a result of arbitrary file creation vulnerability in the GlobalProtect featur…100.0%심각10.0● 랜섬웨어 캠페인에 사용됨CVE-2021-44228Apache Log4j2 2.0-beta9 through 2.15.0 (excluding security releases 2.12.2, 2.12.3, and 2.3.1) JNDI …100.0%심각10.0● 랜섬웨어 캠페인에 사용됨CVE-2020-5902In BIG-IP versions 15.0.0-15.1.0.3, 14.1.0-14.1.2.5, 13.1.0-13.1.3.3, 12.1.0-12.1.5.1, and 11.6.1-11…100.0%심각9.8● 실제 악용이 확인됨CVE-2026-109619PHP has various global state that temporarily points into request memory. In some scenarios, global …100.0%심각9.2● 랜섬웨어 캠페인에 사용됨CVE-2024-21893A server-side request forgery vulnerability in the SAML component of Ivanti Connect Secure (9.x, 22.…100.0%높음8.2● 랜섬웨어 캠페인에 사용됨CVE-2024-21887A command injection vulnerability in web components of Ivanti Connect Secure (9.x, 22.x) and Ivanti …100.0%심각9.1● 랜섬웨어 캠페인에 사용됨CVE-2019-0708A remote code execution vulnerability exists in Remote Desktop Services formerly known as Terminal S…100.0%심각9.8● 실제 악용이 확인됨CVE-2026-109618PHP uses longjmp() for out-of-memory (OOM) errors to exit the current context and abort handling of …100.0%심각9.2
📡 국내 보안기업이 직접 분석한 것
안랩 ASEC·이스트시큐리티·지니언스·S2W·데일리시큐의 공개 피드입니다. 썸네일은 원문이 직접 고른 이미지이고, 본문은 복제하지 않고 링크만 드립니다.
전체 소식 › 데일리시큐[긴급] 금융당국, 잇단 금융권 침해사고에 긴급회의…“대응 소홀로 재발하면 엄중 책임”최근 금융회사에 대한 사이버공격과 정보유출 사고가 잇따르자 금융당국이 전 금융권에 정보보안 체계를 원점에서 재점검하도록 주문했다. 이미 공유한 공격정보와 사고사례…1개월 전유출·침해정책·규제
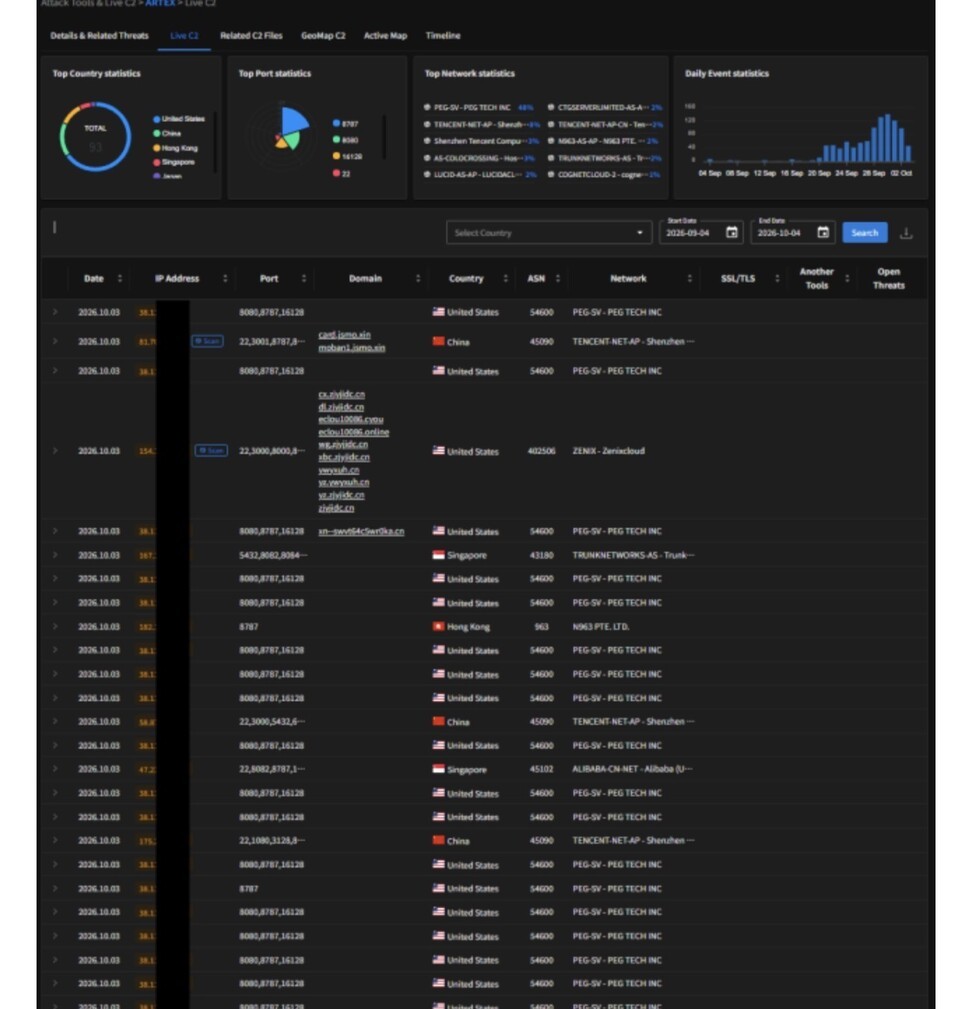 데일리시큐[이슈 분석] 금융권 공격서 포착된 ‘ARTEX AI’… 분석 결과 14개 국가·지역서 ARTEX 관련 고유 IP 359개 발견돼최근 국내 주요 금융기관에서 개인정보 유출과 비정상 접근, 웹서버 공격 등이 잇따르는 가운데, 공격에 활용된 것으로 추정되는 서버에서 인공지능(AI) 기반 자율형…1개월 전유출·침해AI 보안
 데일리시큐일본 이케가미 사이버공격…회사 보유 추정 정보 다크웹 공개 확인일본 방송·산업용 영상장비 제조업체 이케가미통신기가 사이버공격을 조사하는 과정에서 회사가 보유했던 것으로 추정되는 정보가 공격자의 다크웹 유출사이트에 공개된 사실…1개월 전유출·침해
 데일리시큐미국 빅스버그시 랜섬웨어 공격…전산망 중단·공공요금 결제 장애미국 미시시피주 빅스버그시가 랜섬웨어 공격을 받아 일부 전산시스템을 일시적으로 중단했다. 긴급서비스는 정상적으로 운영됐지만 수도 등 공공요금 결제 업무가 영향을 …1개월 전랜섬웨어
🇰🇷 한국에서만 볼 수 있는 것
영문 CVE 데이터와 한국어 공식 문서를 이어 놓은 곳은 없습니다. 권고 본문에서 CVE 번호를 뽑아 양방향으로 연결하고, 국산 제품 취약점을 따로 모읍니다.
KISA 보호나라 보안공지
전체 ›RSS 는 제목·링크만 줍니다. CVE 번호는 상세 본문에서 뽑아 연결합니다 — 우리가 연결한 것이며 KISA 가 제공하는 매핑이 아닙니다.
국산 SW 취약점
전체 ›벤더 11곳 · CVE 278건 · 이 중 악용 확인 1건. 건수는 위험도가 아닙니다 — 무엇을 센 것인지 화면에 함께 적습니다.
● 국산 제품 관련CVE-2005-2986The v3flt2k.sys driver in AhnLab V3Pro 2004 Build 6.0.0.383, V3 VirusBlock 2005 Build 6.0.0.383…높음7.5● 국산 제품 관련CVE-2005-3029Stack-based buffer overflow in AhnLab V3Pro 2004 build 6.0.0.383, V3 VirusBlock 2005 build 6.0.…높음7.5● 국산 제품 관련CVE-2005-3030Directory traversal vulnerability in the archive decompression library in AhnLab V3Pro 2004 bui…보통5.0● 국산 제품 관련CVE-2005-3284Multiple buffer overflows in AhnLab V3 AntiVirus V3Pro 2004 before 6.0.0.488, V3Net for Windows…높음7.5
옆으로 밀어 더 보기
📊 무엇이 실제로 공격받는가
CISA KEV 등재 건수입니다. 제품이 더 취약하다는 뜻이 아니라 공격자가 실제로 노렸다는 뜻입니다 — 많이 쓰이는 제품일수록 많이 등재됩니다.
악용이 확인된 공급사
전체 공급사 ›반복되는 약점 유형 (CWE)
악용이 확인된 취약점에 붙은 CWE 분류입니다. 같은 실수가 해마다 반복됩니다.
최근 30일 신규 등재
악용 확인 전체 ›CVE-2026-118527Ivanti Connect Secure2026-10-30미평가CVE-2026-111357Ivanti Connect Secure2026-10-30높음7.0CVE-2026-97229GitLab Community Edition and Enterprise Edition2026-10-29심각10.0CVE-2026-76418Cisco Secure Firewall ASA Software and Cisco Secure FTD Software2026-10-29높음8.6CVE-2026-46300Linux Kernel2026-10-28높음7.8CVE-2026-41709Broadcom VMware ESX2026-10-28낮음2.7
📈 악용 확률이 오르는 중
EPSS(FIRST.org)는 전날 값만 발표합니다. 지난 날짜를 다시 받을 방법이 없어 우리가 매일 저장해 비교합니다 — 이 표는 스냅샷이 쌓인 만큼만 답할 수 있습니다.
악용 확률 전체 ›| CVE | 이전 백분위 | 현재 | 변화 | 심각도 |
|---|---|---|---|---|
| CVE-2026-68820 악용 확인 | 25.0% | 95.1% | +70.1p | 높음7.0 |
| CVE-2026-3502 악용 확인 | 24.5% | 93.2% | +68.6p | 높음7.8 |
| CVE-2026-96654 악용 확인 | 12.6% | 80.2% | +67.6p | 보통6.9 |
| CVE-2026-96652 악용 확인 | 12.0% | 78.8% | +66.8p | 보통5.3 |
| CVE-2026-96655 악용 확인 | 12.0% | 76.3% | +64.4p | 보통5.3 |
🗂 주제로 둘러보기
최근 120일 안에 수집된 글을 주제별로 묶었습니다.
 BleepingComputerAnthropic asks Claude users to share voice data for AI model trainingAnthropic has started asking Claude users to voluntarily share their voice conversations t…1개월 전AI 보안
 SANS Internet Storm CenterUser Agent Strings Curiosities, (Sun, Oct 4th)Sometimes I have to smile, or my interest is triggered, when I review new User Agent Strin…1개월 전일반
옆으로 밀어 더 보기
⚖ 이 사이트가 하지 않는 것
보안은 틀린 숫자 하나가 조치를 바꿉니다. 그래서 하지 않기로 정한 것들이 있습니다.
점수를 계산하지 않습니다0건CVSS 벡터에서 기본점수를 재계산하지 않고, EPSS 와 CVSS 를 합쳐 자체 점수를 만들지 않습니다
심각도를 판단하지 않습니다0건'치명적'·'즉시 패치' 는 발행처 원문을 인용할 때만 쓰고 항상 출처를 답니다
번역하지 않습니다0건영문 설명은 원문 그대로 싣습니다. 보안 문서의 오역은 조치를 바꿉니다
봇 차단을 우회하지 않습니다2곳403 은 거부 의사입니다. 차단된 곳은 사유와 함께 /news 에 드러냅니다
이 사이트는 보안 자문이 아닙니다. 영향 범위와 패치 버전은 제품 버전·구성· 네트워크 노출도에 따라 완전히 달라지며, 그 판단은 시스템을 아는 사람이 해야 합니다. 조치 전 반드시 공급사 공식 권고를 확인하세요. 자세한 출처와 라이선스는 소개 페이지에 전부 공개합니다.