보안 소식
국내 보안기업 분석을 앞에 둡니다 — 글로벌 매체는 하루 수십 건씩 쏟아지지만 국내 분석은 주 단위라, 최신순으로만 뽑으면 국내 글이 영영 화면에 안 나옵니다. 본문은 복제하지 않고 링크와 발췌만 드립니다.
최근 분석
썸네일은 원문이 직접 고른 이미지입니다.
 데일리시큐[긴급] 금융당국, 잇단 금융권 침해사고에 긴급회의…“대응 소홀로 재발하면 엄중 책임”최근 금융회사에 대한 사이버공격과 정보유출 사고가 잇따르자 금융당국이 전 금융권에 정보보안 체계를 원점에서 재점검하도록 주문했다. 이미 공유한 공격정보와 사고사례…1개월 전유출·침해정책·규제
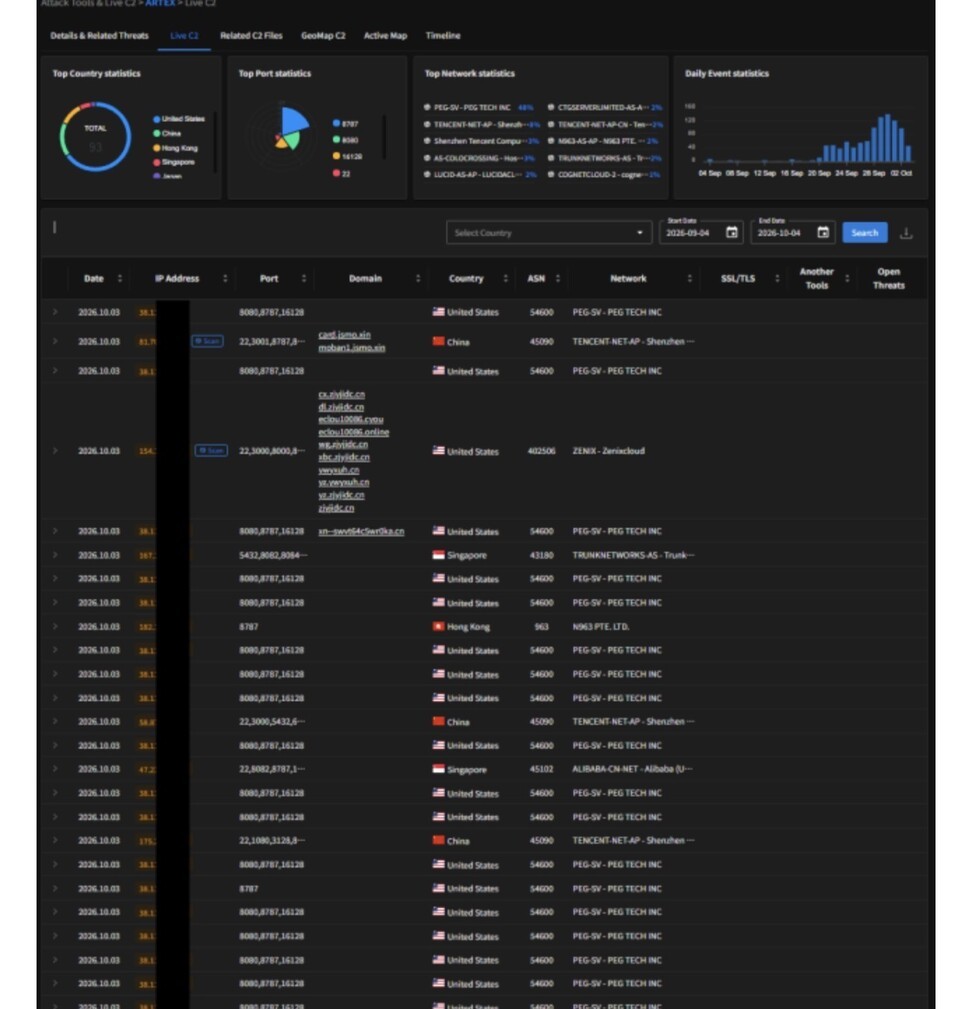 데일리시큐[이슈 분석] 금융권 공격서 포착된 ‘ARTEX AI’… 분석 결과 14개 국가·지역서 ARTEX 관련 고유 IP 359개 발견돼최근 국내 주요 금융기관에서 개인정보 유출과 비정상 접근, 웹서버 공격 등이 잇따르는 가운데, 공격에 활용된 것으로 추정되는 서버에서 인공지능(AI) 기반 자율형…1개월 전유출·침해AI 보안
 데일리시큐일본 이케가미 사이버공격…회사 보유 추정 정보 다크웹 공개 확인일본 방송·산업용 영상장비 제조업체 이케가미통신기가 사이버공격을 조사하는 과정에서 회사가 보유했던 것으로 추정되는 정보가 공격자의 다크웹 유출사이트에 공개된 사실…1개월 전유출·침해
 데일리시큐미국 빅스버그시 랜섬웨어 공격…전산망 중단·공공요금 결제 장애미국 미시시피주 빅스버그시가 랜섬웨어 공격을 받아 일부 전산시스템을 일시적으로 중단했다. 긴급서비스는 정상적으로 운영됐지만 수도 등 공공요금 결제 업무가 영향을 …1개월 전랜섬웨어
최근 소식
발행일 최신순
한국전력 출자기업 켑코이에스, 주민등록번호 등 개인정보 유출 가능성 공지한국전력공사 등이 출자한 에너지효율화 전문기업 켑코이에스(KEPCO ES)가 더존비즈온 해킹 사고로 주민등록번호와 연락처 등 개인정보가 유출됐을 가능성이 있다고 공식 공지했다. 더존비즈온 해킹 사고 여파가 에너지 분야 기업으로도 확산되고 있다.켑코이에스는 11월 2일 홈페이지에 개인정보 유출 가능성 안내문을 게시하고, 더존비즈온으로부터 A…데일리시큐국내오늘유출·침해정책·규제Google Warns LLMjacking Attacks Are Costing Some Enterprises Up to $1 Million in Cloud ChargesGoogle on Monday warned that threat actors are hijacking enterprise access to Large Language Models (LLMs) to fraudulently leverage expensive computing resources and AI services. The tactic …The Hacker News오늘피싱·사기유출·침해이 대통령, ‘사이버 보안 차르’ 검토 지시…공군 1호기 168명 개인정보 유출 수사이재명 대통령이 공공과 민간에 분산된 보안 기능을 총괄 조정하는 ‘사이버 보안 차르’ 기구 구성을 적극 검토하라고 지시했다. 같은 날 경찰은 대통령 부부 등 공군 1호기 탑승자 168명의 개인정보가 온라인에 노출된 사건을 정식 수사로 전환했다. 국가 차원의 사이버위협 대응체계 개편과 함께 대통령 순방 관련 보안문서의 관리 실태도 점검대에 …데일리시큐국내오늘유출·침해정책·규제보이스아이, AI 음성과 요약 기능 더한 보이스코드 리더 'SGA VE Code v3.0' 출시SGA솔루션즈의 자회사 보이스아이가 인공지능(AI)을 적용한 보이스코드 리더 앱 'SGA VE Code v3.0'을 출시했다고 3일 밝혔다.SGA VE Code는 인쇄물 내용을 음성으로 변환해 제공하는 음성변환 바코드인 보이스코드의 모바일 애플리케이션이다.이번 신제품은 기존 앱에 AI 기술을 접목해 음성 안내와 독음 기능을 고도화하고 AI…데일리시큐국내오늘정책·규제AI 보안메가존클라우드, KAIST와 피지컬 AI 표준화 및 글로벌 진출 협력메가존클라우드가 한국과학기술원(KAIST) 제조피지컬AI연구소와 '피지컬 AI(Physical AI)' 분야 상호협력을 위한 업무협약을 체결했다고 3rd day 밝혔다.이번 협약은 연구와 실증 단계에서 확인한 기술 성과를 산업 현장에 확산하기 위해 표준화된 구조와 안정적인 운영 기반을 마련하고자 추진됐다.양측은 사업화를 위한 부품, 장비,…데일리시큐국내오늘클라우드·인프라AI 보안cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password HashesAn attacker broke into the update system of the cPGuard security tool on November 2 and used it to send a malicious script to customers' Linux servers. The script installed a backdoor and co…The Hacker News오늘악성코드레드햇, AI 시대 취약점 폭증 속에서도 '책임 있는 조율과 신뢰' 강조레드햇이 AI 기반 취약점 탐색이 급증하는 이른바 '취약점 대재앙(Vulnpocalypse)' 시대에도 책임 있는 보안 엠바고와 조율된 취약점 공개(coordinated vulnerability disclosure)가 여전히 필요하다고 강조했다.레드햇은 기계의 속도가 인간의 신뢰를 대체할 수 없으며 신뢰가 책임 있는 공개 과정의 핵심이라고…데일리시큐국내오늘취약점·패치유출·침해Barracuda warns of critical flaws allowing root access to devicesCybersecurity company Barracuda Networks warned customers to patch two vulnerabilities that can let attackers run commands with root privileges. [...]BleepingComputer오늘취약점·패치클라우드·인프라KISA, 국내 해운사·관계 기관과 선박 사이버 침해사고 합동 모의훈련 실시한국인터넷진흥원(KISA)은 국내 해운사 및 관계 기관과 함께 선박 사이버 침해사고에 대비한 합동 모의훈련을 부산 벡스코에서 실시했다고 3일 밝혔다.이번 훈련에는 에이치엠엠오션서비스, 포스에스엠, 현대엘엔지해운, 케이엘엔지, 지마린서비스 등 해운사와 해양경찰청, 한국해운협회, 한국선박관리산업협회가 참여했다. 팬오션, 국립한국한국해양대학교,…데일리시큐국내오늘유출·침해악성코드Gartner Predicts SOCs Will Have 50% More Engineers Than Analysts by 2028Gartner predicts that security operations centers will have 50% more engineers than analysts by 2028 as AI agents take over routine alert handling. Prophet Security examines how AI is reshap…BleepingComputer오늘AI 보안에쓰핀테크놀로지, '애널리틱스 온 마이크로소프트 애저' 전문 기술 역량 획득에쓰핀테크놀로지가 마이크로소프트의 '애널리틱스 온 마이크로소프트 애저(Analytics on Microsoft Azure) 전문 기술 역량'을 획득했다고 3일 밝혔다.이 인증은 애저 데이터 분석과 데이터 웨어하우스 마이그레이션, BI(비즈니스 인텔리전스) 분야에서 기업의 데이터 활용을 지원해 온 파트너에게 부여되는 자격이다. 실제 고객 프…데일리시큐국내오늘클라우드·인프라위버스브레인, 사람의 행동을 이끄는 AI 에이전트 플랫폼 '에이전트맥스' 공개대화형 AI 기업 위버스브레인이 서울 양재 엘타워에서 기자간담회를 열고 사람의 행동을 이끌어내는 AI 에이전트 플랫폼 '에이전트맥스(AgentMAX)'를 공개했다고 3일 밝혔다.이번 공개를 계기로 위버스브레인은 자사 서비스에서 검증한 AI 에이전트를 외부 기업에 공급하는 솔루션 사업을 본격화한다.위버스브레인 대표는 "기존 AI 에이전트는 …데일리시큐국내오늘AI 보안개인정보위, 11월 9일 정책포럼 개최…예방 중심 보호체계·AI 위협 대응 논의개인정보보호위원회(위원장 송경희)와 한국개인정보보호책임자협의회(회장 염흥열)가 오는 11월 9일 오후 2시 서울 양재 엘타워 그랜드홀에서 ‘2026년 개인정보 정책포럼’을 공동 개최한다.이번 포럼은 ‘신뢰·책임 기반으로 안심할 수 있는 개인정보 보호체계 구현’을 주제로 열린다. 사전 예방 중심의 개인정보 보호 정책 방향을 공유하고, 제도 …데일리시큐국내오늘유출·침해정책·규제KISA, KrCERT/CC 설립 30주년 기념 아태·국제 침해사고대응팀 협의회 부산 연례총회 개최한국인터넷진흥원(KISA)은 KrCERT/CC(한국 침해사고대응팀) 설립 30주년을 맞아 3일부터 6일까지 나흘간 부산 롯데 호텔에서 APCERT 연례총회 및 FIRST 아시아-태평양 지역 심포지엄을 개최한다.이번 행사는 과학기술정보통신부가 주최하고 KISA, APCERT, FIRST가 공동 주관하며 아태지역 20개국 CERT와 국내외 보…데일리시큐국내오늘유출·침해에스투더블유, 독일 it-sa 전시회서 AI 기반 안보·보안 솔루션 공개S2W가 지난달 27일부터 29일까지 독일 뉘른베르크에서 열린 사이버보안 전시회 'it-sa Expo&Congress 2026'에 참가해 AI 기반 안보·보안 제품 2종을 선보였다고 3일 밝혔다.올해로 17회째를 맞이한 본 행사는 세계 각국의 사이버보안 기업과 민간·공공부문의 보안 전문가가 최신 기술을 공유하고 비즈니스 협력을 모색하는 박…데일리시큐국내오늘AI 보안UK school estate hit by 3AM ransomware in suspected AI-assisted attackA 3AM ransomware affiliate targeted a school estate in the UK and successfully encrypted around 37 of nearly 50 machines reached from an unmanaged host. [...]BleepingComputer오늘랜섬웨어AI 보안펜타시큐리티, AWS 마켓플레이스에 '클라우드브릭 매니지드 룰 번들' 출시펜타시큐리티가 클라우드 보안 SaaS 플랫폼인 클라우드브릭의 AWS 마켓플레이스 규칙 그룹 '클라우드브릭 매니지드 룰 번들(Cloudbric Managed Rules Bundles for AWS WAF)'을 출시했다.이번에 선보인 클라우드브릭 매니지드 룰 번들은 OWASP Top 10, 악성 API, IP, 봇, DDoS 공격 방어를 모은…데일리시큐국내오늘악성코드클라우드·인프라Police seizes over 100 servers in investment scam crackdownEuropean law enforcement authorities arrested seven suspects and seized more than 100 servers in a joint action targeting an unnamed company suspected of providing fraudulent trading website…BleepingComputer오늘피싱·사기가비아CNS, PHP 8.5 업그레이드에 따른 홈페이지 소스 수정 및 기능 점검 서비스 출시가비아CNS가 PHP 버전 업그레이드 과정에서 발생할 수 있는 홈페이지 호환성 문제에 대응하기 위해 소스 수정 및 기능 점검 서비스를 제공한다.지난 10월 21일 PHP 개발팀은 원격 코드 실행으로 이어질 수 있는 심각한 보안 취약점 두 건을 공개하고 보안 업데이트를 발표했다. 이에 따라 홈페이지 운영자는 보안 패치 적용 여부를 확인하고,…데일리시큐국내오늘취약점·패치러시아 재난 알림 앱 해킹…33개 지역에 가짜 핵공격 경보러시아 정부의 공식 재난 알림 애플리케이션이 해킹당해 핵공격을 경고하는 허위 알림이 발송됐다. 우크라이나에서도 수시간 앞서 재난 알림 앱을 통한 가짜 방사능·화학물질 경보가 발생하면서, 양국의 민간 안전 안내 서비스가 잇따라 사이버공격을 받았다. 러시아 비상사태부는 11월 2일 공식 발표를 통해 모바일 앱 ‘МЧС России’의 관리자 …데일리시큐국내오늘유출·침해가비아CNS, PHP 8.5 업그레이드에 따른 홈페이지 소스 수정 및 기능 점검 서비스 출시가비아CNS가 PHP 버전 업그레이드 과정에서 발생할 수 있는 홈페이지 호환성 문제에 대응하기 위해 소스 수정 및 기능 점검 서비스를 제공한다.지난 10월 21일 PHP 개발팀은 원격 코드 실행으로 이어질 수 있는 심각한 보안 취약점 두 건을 공개하고 보안 업데이트를 발표했다. 이에 따라 홈페이지 운영자는 보안 패치 적용 여부를 확인하고,…데일리시큐국내오늘취약점·패치[정보보안 연재소설-로그아웃되지 않는 밤] 제62화 '로그아웃되지 않는 밤'데일리시큐는 7월부터 장삼봉 작가(필명)의 정보보안 소설《로그아웃되지 않는 밤》을 매주 4편씩 연재한다. 화려한 디지털 서비스 뒤에서 보이지 않는 위협과 맞서는 보안 담당자들의 현실과 고뇌, 성장을 생생하게 담았다. 수많은 오탐 속에 숨은 단 하나의 진짜 공격을 추적하는 이들의 잠들지 못하는 밤이 시작된다. -에덴을 멈출 것인가-권영석이 …데일리시큐국내오늘일반Google adds new $250,000 Cloud VRP reward for Root-in-Cloud bugsGoogle has expanded its Cloud Vulnerability Reward Program (VRP) with a new top-tier reward for high-impact architectural security flaws. [...]BleepingComputer오늘취약점·패치클라우드·인프라AIs Hacking the LawIn both a 2021 essay and my 2022 book, A Hacker’s Mind , I talk about AIs finding vulnerabilities and exploits—hacking—the legal system. Here’s some demonstrations of…Schneier on Security오늘취약점·패치AI 보안기업망서 해킹도구 사용 217만건 탐지…코발트 스트라이크 등 상위기업의 보안 상태를 점검하는 도구가 공격자의 내부망 침투에도 악용되고 있다. 공격자가 정상적인 관리 작업처럼 활동하면 악성코드 탐지만으로는 침해를 알아채기 어려워, 네트워크 안에서 발생하는 의심스러운 움직임까지 확인해야 한다.카스퍼스키(Kaspersky)는 11월 2일 공개한 자료에서 올해 4월부터 9월까지 자사 카스퍼스키 안티 타깃티드 …데일리시큐국내오늘유출·침해악성코드링크시스 E8450 공유기에 최고위험 취약점 주의…인증 없이 원격 공격 가능링크시스(Linksys) E8450 공유기에서 인증 없이 원격으로 메모리 손상을 유발할 수 있는 취약점이 공개됐다.취약점은 CVE-2026-120283으로, 확인된 영향 펌웨어는 1.2.00.360516이다. 취약점 등록기관 벌른디비(VulDB)의 평가 점수는 CVSS 3.1 기준 10.0점, CVSS 4.0 기준 9.3점이다.문제는 웹 …데일리시큐국내오늘취약점·패치CVE-2026-120283클로인트, 바이낸스 해킹 자금 62억 달러 추적…비트겟 탈취 자금과 연결 확인디지털 인텔리전스 기업 클로인트(Kloint)가 바이낸스 핫월렛 탈취 사건의 피해 규모를 약 62억4,469만 달러로 집계했다. 탈취 자금 일부가 앞서 발생한 비트겟(Bitget) 해킹 자금과 동일한 이더리움 지갑에 모인 뒤 미국 연방수사국(FBI)이 공개한 주소로 이동한 경로도 확인했다고 밝혔다.클로인트는 이 같은 내용을 담은 ‘바이낸스…데일리시큐국내오늘유출·침해Red Hat Patches 9.8-Rated Linux TCP RCE Flaw While Ubuntu Releases Fixes for TestingFixed kernels for a use-after-free vulnerability in the Linux kernel's IPv4 TCP code are now available for Red Hat Enterprise Linux 8, 9, and 10, while Ubuntu's fixes for its three…The Hacker News오늘취약점·패치CVE-2026-98432The 4 Elements of Exposure Prioritization and How to Operationalize ThemYour team is remediating more vulnerabilities than ever, yet your breach risk has barely changed. You’re spending too much time and effort on exposures attackers may never exploit, while hig…The Hacker News오늘취약점·패치유출·침해AI가 내부망 해킹 지휘…도구 설치 3~4일 만에 도메인 관리자 계정 탈취인공지능이 침해된 조직의 내부망에서 공격 도구와 명령을 선택하고, 실행 결과를 분석해 다음 단계를 결정하는 실제 해킹 사례가 공개됐다. 공격자가 AI 기반 도구를 설치한 뒤 도메인 관리자 계정을 탈취하기까지 걸린 시간은 3~4일이었다.카스퍼스키는 11월 2일 공개한 연구에서 아프리카와 중남미 지역 교육기관을 대상으로 오픈소스 침투시험 프레…데일리시큐국내오늘유출·침해AI 보안유럽 슈퍼마켓 냉동설비 해킹…온도 50도로 조작해 식품 폐기유럽 여러 국가의 슈퍼마켓에서 냉장·냉동설비를 겨냥한 사이버공격이 발생했다. 공격자가 원격으로 온도와 제상 기능을 조작하면서 일부 매장은 보관하던 식품을 폐기했다.11월 2일(현지시간) 더레코드와 AFP 등에 따르면 벨기에, 스웨덴, 아일랜드, 에스토니아, 네덜란드, 룩셈부르크 등에서 냉장·냉동설비 이상이 잇따라 확인됐다. 벨기에에서는 5…데일리시큐국내오늘유출·침해브라질 최대 거래소 메르카도 비트코인 해킹…4,000만 달러 이상 비정상 이동 정황브라질 최대 가상자산 거래소 메르카도 비트코인(Mercado Bitcoin)이 11월 2일(현지시간) 내부 시스템에서 보안사고를 확인하고 가상자산 입출금을 일시 중단했다. 회사는 사고를 신속히 차단했으며 고객 자산 피해와 개인정보 유출은 없다고 밝혔다.블록체인 보안기업 하이퍼네이티브는 초기 분석에서 거래소와 연결된 지갑의 비정상 자산 이동…데일리시큐국내오늘유출·침해Russia-Aligned Gorbag Hackers Exploit WinRAR Flaw to Deploy Data-Stealing MalwareA Russia-aligned threat actor known as Gorbag has been observed using simple information stealer malware in attacks targeting Ukrainian organizations. "Active since at least February 2025, t…The Hacker News오늘APT·위협행위자악성코드Harvard University data breach exposed info of 851,000 accountsHackers who breached Harvard University's Alumni Affairs and Development systems in November 2025 stole data linked to more than 850,000 unique email addresses, according to breach notificat…BleepingComputer오늘유출·침해한양증권, 외부 그룹웨어 해킹으로 개인정보 유출…주민번호·계좌번호 포함한양증권에서 외부 그룹웨어 솔루션을 통한 해킹 사고가 발생해 고객과 임직원의 개인정보 31건이 유출됐다. 유출 정보에는 주민등록번호와 운전면허번호, 계좌번호 등 중요 개인정보도 포함된 것으로 확인됐다.11월 3일 금융투자업계에 따르면 한양증권은 지난 10월 29일 사내에서 사용 중인 외부 그룹웨어 솔루션에 비인가 접근이 발생해 일부 개인정…데일리시큐국내오늘유출·침해Inside XCPE, the botnet that turned 1.3M set-top boxes into proxy serversGoogle dismantled a 1.3 million-device botnet allegedly built by Android TV box maker Videostrong to enable ad fraud and proxy abuse. Google and its partners dismantled a backdoor called XCP…Security Affairs오늘악성코드Hackers Exploit BTCPay Server Flaw to Steal Bitcoin and Litecoin From Hot WalletsBTCPay Server, a self-hosted, open-source cryptocurrency payment processor, has urged users to install the latest version of its software in response to reports of Bitcoin and Litecoin being…The Hacker News오늘일반숭실대 이정현 교수팀, 생성형 AI 악성코드 분석 기술로 미국·유럽·일본 특허 32건 출원…기술이전 4억700만 원숭실대학교(총장 이윤재)는 이정현 교수 연구팀이 생성형 인공지능(AI) 기반 악성코드 분석 연구를 통해 국제·국내 특허 총 32건을 출원하고, 총 4억700만 원 규모의 기술이전 계약 4건을 체결했다고 11월 3일 밝혔다.연구팀은 악성코드 분석을 어렵게 만드는 난독화 기법에 대응하기 위해 생성형 AI 기반의 바이너리 역난독화 기술과 성능 …데일리시큐국내오늘악성코드정책·규제Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM FlawSynology is urging customers to update the DiskStation Manager (DSM) software powering its Network Attached Storage (NAS) devices following ransomware attacks. The Taiwanese vendor said it o…The Hacker News오늘랜섬웨어취약점·패치New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull FoodAttackers remotely changed the settings on refrigeration controls at supermarkets in Belgium, Sweden, Estonia and other European countries overnight into Monday, November 2, warming fridges …The Hacker News오늘일반NIS2 Makes Board Members Personally Liable for Access Control DecisionsNIS2 Article 20 makes management bodies answerable for the access controls they approve, and boards are starting to ask for proof that those controls work. NIS2 board accountability gives di…Security Affairs오늘정책·규제Apple’s spyware notifications reach the Bundestag: what the BSI says to do nowApple warns German Bundestag lawmakers of mercenary spyware attacks; BSI urges victims to assume compromise. The German government is warning politicians and public figures that they were ta…Security Affairs오늘일반Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command BackdoorsA maximum-severity security flaw impacting Siemens SIMATIC IoT2050 Advanced devices has come under active exploitation, VulnCheck has revealed. The vulnerability, tracked as CVE-2026-58115 (…The Hacker News오늘취약점·패치악성코드CVE-2026-58115Attackers Target Unpatched CryptoPayment Gateway Flaw That Can Expose Wallet CredentialsThreat actors are attempting to exploit an unpatched maximum-severity security vulnerability in the CryptoPayment Gateway WordPress plugin, according to findings from Defused Cyber. The vuln…The Hacker News오늘취약점·패치APT·위협행위자CVE-2026-81648Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into ProxiesGoogle said today it worked with industry partners to dismantle a botnet made up of more than 1.3 million Android TV set-top boxes that ship with malicious software which secretly rents the …Krebs on Security오늘악성코드ISC Stormcast For Tuesday, November 3rd, 2026 https://isc.sans.edu/podcastdetail/10162, (Tue, Nov 3rd)(c) SANS Internet Storm Center. https://isc.sans.edu Creative Commons Attribution-Noncommercial 3.0 United States License.SANS Internet Storm Center오늘일반청와대, 국가AI정책비서관에 이지수 전 삼성전자 상무 임명청와대 국가인공지능(AI)정책비서관에 이지수 전 삼성전자 상무가 임명됐다. 대학에서의 연구·교육 경험과 삼성전자에서의 AI 서비스 개발 경험을 함께 갖춘 인사다. 지난 8월 이해민 AI미래기획수석 임명에 뒤따른 이번 인사로 청와대 AI 정책을 담당하는 주요 참모진이 재편됐다.11월 2일 청와대발 인사 보도를 종합하면, 이 신임 비서관은 김…데일리시큐국내오늘AI 보안전북문화관광재단, 개인정보 유출 공지…주민번호·급여정보 포함전북특별자치도문화관광재단이 더존비즈온 백업서버 해킹 사고와 관련해 임직원과 거래처 관계자 등의 개인정보 유출 가능성을 공지했다. 대상 자료에는 주민등록번호와 금융기관 계좌번호, 급여·인사 정보 등이 포함돼 있다. 다만 재단 데이터의 실제 외부 유출 여부는 아직 확정되지 않았다.재단은 11월 2일 홈페이지에 ‘외부 서비스 침해사고에 따른 개…데일리시큐국내오늘유출·침해Apache 제품 보안 업데이트 권고KrCERT 보안공지국내오늘일반지란지교소프트 제품 보안 조치 권고KrCERT 보안공지국내오늘일반Termix 제품 보안 업데이트 권고KrCERT 보안공지국내오늘일반Synology NAS 대상 랜섬웨어 공격 주의 권고KrCERT 보안공지국내오늘랜섬웨어Linux 제품 보안 업데이트 권고KrCERT 보안공지국내오늘일반이반티 VPN, 기존 패치 적용했어도 추가 업데이트 필수…제로데이 연쇄 악용 확인기업용 가상사설망(VPN) 솔루션 이반티 커넥트 시큐어(Ivanti Connect Secure)에서 제로데이 취약점을 연계한 실제 공격이 확인됐다. 10월 13일 배포된 보안 패치에는 추가 취약점 수정이 포함되지 않아, 당시 업데이트를 완료한 기업도 설치 버전을 다시 확인해야 한다. 래피드7은 11월 2일 관련 분석을 통해 정기 패치 일정…데일리시큐국내어제취약점·패치CVE-2026-104935CVE-2026-111357일본 @코스메 해킹, 300만명 개인정보 유출…피부·모발 유형까지 노출일본 뷰티 플랫폼 앳코스메(@cosme)에서 약 300만명의 회원 개인정보가 유출됐다. 이름과 주소 등 신원정보뿐 아니라 피부·모발 유형 등 개인 특성 정보까지 포함된 것으로 확인됐다.운영사 아이스타일(istyle)은 11월 2일 공식 공지를 통해 지난 10월 28일 제3자의 비인가 접근으로 ‘앳코스메 공통 ID’에 등록된 회원정보 일부가…데일리시큐국내어제유출·침해일본 기업용 이메일 발송 서비스 ‘아라라 메시지', 약 7,700만건 유출로 확대...380개사 피해일본 기업용 이메일 발송 서비스 ‘아라라 메시지(Arara Message)’의 해킹 피해 범위가 크게 확대됐다. 당초 약 301만건으로 발표됐던 이메일 주소 유출 사고에 대한 추가 조사에서 약 7,700만건이 반출됐거나 반출됐을 가능성이 있는 것으로 파악됐다. 이 수치는 이메일 주소 건수로, 피해자 수를 의미하지 않는다.아라라 모회사 페이…데일리시큐국내어제유출·침해클라우드·인프라Chinese hackers use ARTEX AI in automated attacks against 200 orgsChinese hackers used ARTEX, an open-source, multi-agent AI penetration-testing framework, in attacks against more than 200 organizations across 14 countries. [...]BleepingComputer어제AI 보안한국공항보안, 더존비즈온 해킹으로 개인정보 유출 가능성…채용 사칭 악성메일도 주의한국공항보안이 더존비즈온 백업서버 침해사고와 관련해 임직원 등의 개인정보 유출 가능성을 공지했다. 별도 공지에서는 자사 채용 담당자를 사칭한 악성메일이 실제 발송된 사실을 확인하고 주의를 당부했다. 두 사안의 연관성은 공지에서 확인되지 않았다.주민등록번호·급여계좌·노조 가입 정보 등 유출 가능성 안내한국공항보안은 10월 30일 공지를 통해…데일리시큐국내어제유출·침해악성코드국기원, 더존비즈온 해킹으로 개인정보 유출 가능성 공지…주민번호·계좌정보 포함 우려국기원이 행정업무에 이용하는 더존비즈온 ERP 백업서비스의 보안 사고와 관련해 개인정보 유출 가능성을 공지했다. 백업자료에 포함됐을 수 있는 정보에는 직원과 각종 임명·상훈 대상자 등의 성명, 주민등록번호, 연락처와 일부 소득자의 계좌정보가 포함됐다. 다만 국기원 자료가 실제 반출 대상에 포함됐는지는 확인되지 않았다.국기원은 10월 30일…데일리시큐국내어제유출·침해하이브, 전자결재·비용처리시스템 해킹…주민번호·의료정보 등 개인정보 유출하이브가 전자결재시스템과 비용처리시스템에 대한 외부의 비정상적인 접근으로 내부 문서와 개인정보가 유출됐다고 밝혔다. 유출 정보에는 협력사 관계자와 전·현직 구성원 일부의 주민등록번호, 여권번호, 금융정보, 의료정보 등이 포함됐다.하이브가 공개한 ‘개인정보 유출 관련 사과의 말씀 및 안내’에 따르면, 회사는 최근 사내 보안 점검 과정에서 전…데일리시큐국내어제유출·침해
🔌 피드 상태
죽은 피드를 목록에서 지우지 않습니다. 지우면 왜 빠졌는지 잊고 다음 사람이 다시 추가합니다.
| 피드 | 구분 | 상태 | 최근 항목 | 비고 |
|---|---|---|---|---|
| 데일리시큐 | 국내 · 매체 | 정상 | 50 | 실측 50건. |
| 이스트시큐리티 알약 블로그 | 국내 · 보안기업 | 정상 | 50 | 실측 50건. |
| 지니언스 시큐리티 센터 | 국내 · 보안기업 | 정상 | 10 | 실측 10건. |
| ASEC 분석 리포트 | 국내 · 보안기업 | 정상 | 30 | 실측 30건. 국내 표적 악성코드 분석이 가장 두껍다. |
| KrCERT 보안공지 | 국내 · 기관 | 정상 | 10 | 보호나라와 같은 게시판이다. 권고 본문·CVE 연결은 lib/kisa 가 따로 다룬다. |
| S2W Blog | 국내 · 보안기업 | 정상 | 10 | 실측 10건. 다크웹·위협 인텔리전스. |
| SK쉴더스 | 국내 · 보안기업 | 차단됨(403) | 403 (봇 차단). 우회하지 않는다 — 거부 의사 표시다. 링크만 다룬다. | |
| 하우리 | 국내 · 보안기업 | 경로 불명 | 404 — 피드 경로 미확인. | |
| 보안뉴스 | 국내 · 매체 | 경로 불명 | news_rss.xml 이 200 을 주지만 홈으로 리다이렉트되어 항목 0건. 경로 재조사 대상. | |
| 이글루코퍼레이션 | 국내 · 보안기업 | 경로 불명 | 연결 실패(HTTP 000). 피드 경로 미확인. | |
| BleepingComputer | 해외 · 매체 | 정상 | 15 | |
| Google Project Zero | 해외 · 보안기업 | 정상 | 10 | googleprojectzero.blogspot.com 은 302 로 이 주소로 옮겨졌다. 옛 주소를 쓰면 항목 0건. |
| Krebs on Security | 해외 · 매체 | 정상 | 10 | |
| SANS Internet Storm Center | 해외 · 기관 | 정상 | 10 | |
| Schneier on Security | 해외 · 매체 | 정상 | 10 | |
| Security Affairs | 해외 · 매체 | 정상 | 10 | |
| The Hacker News | 해외 · 매체 | 정상 | 50 | |
| CISA Cybersecurity Advisories | 해외 · 기관 | 차단됨(403) | 피드가 403. 다만 **KEV JSON 은 정상**이라 핵심 데이터는 확보돼 있다. | |
| Microsoft MSRC Blog | 해외 · 보안기업 | 경로 불명 | 301 → HTML 페이지. RSS 경로 미확인. |
403(거부)과 404(경로 변경)는 대응이 다릅니다. 403 은 우회하지 않습니다 — 보안 사이트가 봇 차단을 우회하는 것은 그 자체로 모순입니다.
HTTP 200 인데 항목이 0건인 피드가 있습니다. 응답 코드만 보면 정상으로 집계되어, 수집이 멈춘 것을 몇 주 뒤에 알게 되는 유형입니다 — 그래서 항목 수까지 저장해 화면에 그대로 드러냅니다. 현재 빈 피드 0개 · 수집 불가 6개.