랜섬웨어 관련 소식
국내 보안기업 분석을 앞에 둡니다 — 글로벌 매체는 하루 수십 건씩 쏟아지지만 국내 분석은 주 단위라, 최신순으로만 뽑으면 국내 글이 영영 화면에 안 나옵니다. 본문은 복제하지 않고 링크와 발췌만 드립니다.
랜섬웨어
발행일 최신순
Synology NAS 대상 랜섬웨어 공격 주의 권고KrCERT 보안공지국내어제랜섬웨어카스퍼스키, 인터폴 국제 사이버 범죄 단속 작전 지원...용의자 1,462명 검거카스퍼스키가 인터폴이 주도한 국제 사이버 범죄 단속 작전 '세렝게티 III 작전(Operation Serengeti III)'을 지원해 성과를 거뒀다. 카스퍼스키 위협 연구 전문 센터는 위협 인텔리전스 데이터와 기술 분석을 제공했다. 이번 작전으로 용의자 1,462명이 검거되었고, 1억 5천만 달러 규모의 자금이 회수되었다.세렝게티 작전은…데일리시큐국내2일 전랜섬웨어피싱·사기체크멀, 신성이넥스와 손잡고 데이터센터 안티랜섬웨어 공급 확대체크멀이 인프라 테크 기업 신성이넥스와 데이터센터 플랫폼 담(DAM) 비즈니스 파트너 계약을 맺었다.양사는 이번 협약을 통해 데이터센터 인프라 구축 시장으로 안티랜섬웨어 솔루션 공급 채널을 넓힌다. AI데이터센터(AIDC)와 일반 데이터센터(IDC) 인프라 구축 사업에서 솔루션을 공동 제안하고 마케팅과 영업 활동을 함께 펼친다.신성이넥스는…데일리시큐국내2일 전랜섬웨어AI 보안그룹아이비, 인터폴 아프리카 사이버 범죄 소탕 작전 지원그룹아이비가 인터폴이 주도한 아프리카 지역 사이버 범죄 소탕 작전인 '세렝게티 III 작전'을 지원했다. 이번 작전은 21개국 법 집행기관이 참여해 아프리카 전역에서 활동하는 범죄 조직을 단속했다.인터폴이 조율한 이번 작전으로 용의자 1,462명이 체포되었고, 악성 네트워크 1만 909개가 차단되었으며 1억 500만 달러 이상의 불법 자금…데일리시큐국내2일 전랜섬웨어피싱·사기시놀로지 NAS를 노린 C3RB3R 랜섬웨어 유포 주의 및 DSM 보안 업데이트 권고생성형 AI 제작 이미지 시놀로지(Synology) NAS 사용자를 노린 신종 랜섬웨어 공격이 2026년 10월 하순부터 국내외에서 집중적으로 보고되고 있습니다. 이번 공격에 사용된 랜섬웨어는 오랜 기간 활동해 온 Cerber 랜섬웨어의 변종인 'C3RB3R' 로, NAS에 저장된 파일을 암호화한 뒤 확…이스트시큐리티 알약 블로그국내5일 전랜섬웨어취약점·패치CVE-2026-13639CVE-2026-13684AI 활용 신종 해킹도구 ‘NIK C2’ 발견…탈취정보 실시간 분석에 랜섬웨어 기능까지인공지능(AI)을 활용해 탈취한 정보를 실시간으로 분석하고, 감염된 컴퓨터를 원격으로 제어하거나 금전을 요구할 수 있는 신종 해킹도구가 발견됐다. 기존 정보탈취 악성코드에 AI 분석 기능과 랜섬웨어 기능까지 결합돼 기업들의 주의가 요구된다.글로벌 보안기업 시스코의 위협분석 조직 탈로스(Cisco Talos)는 10월 29일 새로운 명령제어…데일리시큐국내5일 전랜섬웨어유출·침해한국 기업 노린 해커 ‘hize_hacker’ 정체 드러나…병원·제약사·대부업체 해킹 정황국내 병원과 제약회사, 항공기 부품 제조업체, 법무법인, 대부업체 등을 대상으로 데이터를 탈취하고 판매해 온 해커의 활동이 확인됐다. 공격자는 자체 데이터 유출 사이트를 운영하며 국내 기업에서 탈취한 것으로 주장하는 정보를 공개해 왔으며, 랜섬웨어 조직과 협력했을 가능성도 제기됐다.사이버 위협 인텔리전스 기업 에스투더블유(S2W)의 위협분…데일리시큐국내6일 전랜섬웨어유출·침해AI 활용 신종 랜섬웨어 조직 ‘n0n’, 14개국 23개 조직 공격 정황…몸값 요구액 4천억원 육박인공지능(AI)을 활용해 공격 도구를 개발하고 전 세계 기업과 기관을 대상으로 대규모 금전 갈취를 시도한 신종 랜섬웨어 조직의 내부 운영 실태가 공개됐다. 공격자들은 AI 코딩 도구로 수백 개의 공격 스크립트를 제작했으며, 최소 14개국 23개 조직을 대상으로 침해 활동을 벌인 정황이 확인됐다.글로벌 사이버위협 인텔리전스 기업 소크레이더(…데일리시큐국내7일 전랜섬웨어유출·침해일본 GMO인터넷, 고객 서버 해킹에 100만 달러 현상금…해커는 80억 엔 요구일본의 대형 인터넷 서비스 기업 GMO인터넷이 자사 클라우드 서비스에서 발생한 해킹사고와 관련해 공격자 검거에 도움이 되는 정보를 제공하는 사람에게 최대 100만 달러(약 15억 원)의 현상금을 지급하기로 했다. 공격자는 약 80억 엔(약 800억 원)을 요구하며 고객정보 공개와 랜섬웨어 공격을 협박한 것으로 확인됐다.이번 사고는 GMO인…데일리시큐국내7일 전랜섬웨어유출·침해파이오링크, 멀티 EDR 기반 MDR 서비스로 엔드포인트 보안관제 확대파이오링크가 멀티 EDR(엔드포인트 탐지·대응) 기반의 MDR(관리형 탐지·대응) 사업을 확대하고 보안관제 영역을 서버와 업무 단말까지 넓힌다.최근 랜섬웨어와 지능형 지속 위협(APT) 등 사이버 공격이 고도화되면서 네트워크뿐만 아니라 엔드포인트 단에서의 신속한 탐지와 대응이 중요해졌다. 그러나 EDR을 도입하더라도 쏟아지는 경보를 분석할…데일리시큐국내7일 전랜섬웨어APT·위협행위자마이크로소프트 팀즈 악용한 IT 관리자 사칭 공격 400건 이상 확인기업에서 업무용으로 사용하는 마이크로소프트 팀즈가 해커들의 새로운 침투 경로로 악용되고 있다. 공격자들은 사내 정보기술 지원 담당자를 사칭해 직원들에게 접근한 뒤 정상적인 원격지원 프로그램을 실행하도록 유도하고, 이를 통해 내부 시스템에 침입하거나 랜섬웨어 공격을 시도하는 것으로 나타났다.글로벌 보안기업 아크틱울프(Arctic Wolf)는…데일리시큐국내7일 전랜섬웨어Ransom & Dark Web Issues 2026년 10월 5주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 5주차를 게시한다.           n0n, 한국 IT 서비스 및 시스템 통합 기업 대상 데이터 강탈 공격 한국 강관 제조 기업 생산설비 시스템 접근…ASEC 분석 리포트국내8일 전랜섬웨어[정보보안 연재소설-로그아웃되지 않는 밤] 제57화 '국경 없는 개인정보'데일리시큐는 7월부터 장삼봉 작가(필명)의 정보보안 소설《로그아웃되지 않는 밤》을 매주 4편씩 연재한다. 화려한 디지털 서비스 뒤에서 보이지 않는 위협과 맞서는 보안 담당자들의 현실과 고뇌, 성장을 생생하게 담았다. 수많은 오탐 속에 숨은 단 하나의 진짜 공격을 추적하는 이들의 잠들지 못하는 밤이 시작된다. -점들이 한 줄로-세아가 그 사…데일리시큐국내8일 전랜섬웨어유출·침해[정보보안 연재소설-로그아웃되지 않는 밤] 제56화 '랜섬웨어 감염'데일리시큐는 7월부터 장삼봉 작가(필명)의 정보보안 소설《로그아웃되지 않는 밤》을 매주 4편씩 연재한다. 화려한 디지털 서비스 뒤에서 보이지 않는 위협과 맞서는 보안 담당자들의 현실과 고뇌, 성장을 생생하게 담았다. 수많은 오탐 속에 숨은 단 하나의 진짜 공격을 추적하는 이들의 잠들지 못하는 밤이 시작된다. -연막-망을 끊는 동안, 자회사…데일리시큐국내9일 전랜섬웨어[단독] 한진그룹 IT 서비스 전문기업 한진정보통신 해킹…항공·물류 공급망 보안 위협 우려한진그룹의 정보기술(IT) 서비스 기업 한진정보통신(대표 변봉섭)이 외부 해킹으로 개인정보가 유출된 사실을 공식 인정했다. 앞서 랜섬웨어 조직으로 알려진 'n0n'은 10월 21일 다크웹에 한진정보통신을 공격했다고 주장하며 직원과 고객사 관련 계정정보, 고객사별 인력 배치 현황, 외부 협력업체 계정정보 등을 확보했다고 게시했다. 한진정보통…데일리시큐국내11일 전랜섬웨어유출·침해[단독 후속] 네트워크·보안기업 태광네트웍정보, 해킹·정보유출 공식 인정…해킹조직 263GB 탈취 주장, 공공과 기업 공급망 보안 파장 확산 우려국내 네트워크·정보보안 전문기업 태광네트웍정보(대표 추병진)가 외부 해킹으로 개인정보가 유출된 사실을 공식 인정했다. 국제 랜섬웨어 조직 에베레스트(Everest)가 약 263GB의 내부 자료를 탈취했다고 주장한 가운데, 회사가 실제 정보유출 사고를 확인하면서 관련 기관과 기업의 공급망 보안에 미칠 파장도 주목된다.데일리시큐는 지난 10월…데일리시큐국내12일 전랜섬웨어유출·침해미 CISA·FBI “SafePay 랜섬웨어, 전 세계 600개 이상 조직 공격”…핵심 인프라 보안 비상미국 사이버보안·인프라보안국(CISA)과 연방수사국(FBI)이 SafePay(세이프페이) 랜섬웨어 조직의 공격으로 전 세계 최소 600개 조직이 피해를 입었다고 공식 발표했다. 공격 대상에는 여러 핵심 인프라 분야의 기업과 기관이 포함돼 있으며, 공격자들은 네트워크에 침투해 중요 정보를 빼돌리고 시스템을 암호화하는 방식으로 금전을 요구한 …데일리시큐국내13일 전랜섬웨어체크멀, 안티랜섬웨어 ‘앱체크 프로’ AWS 마켓플레이스 등록…글로벌 시장 공략 확대보안 전문기업 체크멀(CheckMAL)은 자사의 안티랜섬웨어 솔루션 ‘앱체크 프로(AppCheck Pro)’와 ‘앱체크 프로 포 윈도우 서버(AppCheck Pro for Windows Server)’가 아마존웹서비스(AWS)의 마켓플레이스(AWS Marketplace)에 공식 등록됐다고 21일 밝혔다.이번 등록으로 체크멀은 기존 파트너 …데일리시큐국내13일 전랜섬웨어클라우드·인프라2026년 3분기 랜섬웨어 동향보고서* { box-sizing: border-box; } .post-wrap { max-width: 700px; margin: 0 auto; font-family: AppleSDGothicNeo-Regular, 'Malgun Gothic', '맑은 고딕', dotum, 돋움, sans-serif; color: #000000; } .post-w…이스트시큐리티 알약 블로그국내13일 전랜섬웨어2026년 9월 랜섬웨어 동향 보고서목적 및 범위 2026년 9월 한 달 동안 수집된 신규 랜섬웨어 샘플 수량, 피해 시스템 수량, 피해 업체 통계와 국내외 주요 랜섬웨어 이슈를 정리한 보고서이다. ATIP(AhnLab Threat Intelligence Platform)과 ASD(AhnLab Smart Defense) 기반 수집 데이터, 그리고 랜섬웨어 그룹의 DLS(De…ASEC 분석 리포트국내13일 전랜섬웨어유출·침해랜섬웨어 조직 킬섹 국제 공조 수사로 서버 차단 및 용의자 검거독일 형사경찰청과 검찰청이 주도하고 유럽형사경찰기구(Europol)와 유럽사법기구(Eurojust)가 지원한 국제 공조 수사 오퍼레이션 킬스위치(Operation KillSwitch)를 통해 랜섬웨어 서비스형(RaaS) 조직 킬섹(KillSec)의 핵심 인프라가 통제됐다. 이번 작전은 전 세계 약 1,000건의 의심 공격과 연관된 킬섹을 …데일리시큐국내14일 전랜섬웨어유출·침해[정보보안 연재소설-로그아웃되지 않는 밤] 제55화 '랜섬웨어 감염'데일리시큐는 7월부터 장삼봉 작가(필명)의 정보보안 소설《로그아웃되지 않는 밤》을 매주 4편씩 연재한다. 화려한 디지털 서비스 뒤에서 보이지 않는 위협과 맞서는 보안 담당자들의 현실과 고뇌, 성장을 생생하게 담았다. 수많은 오탐 속에 숨은 단 하나의 진짜 공격을 추적하는 이들의 잠들지 못하는 밤이 시작된다. -검은 화면-랜섬웨어 감염은 월…데일리시큐국내14일 전랜섬웨어에브리존, 인도네시아 보안 행사 참가...안티랜섬웨어 ‘화이트디펜더’ 기술 소개랜섬웨어 대응 전문 엔드포인트 보안기업 에브리존이 인도네시아에서 열린 보안 행사에 참가해 안티랜섬웨어 솔루션 '화이트디펜더(WhiteDefender)'를 선보였다. 이번 행사를 통해 현지 고객 대상 세미나를 열고 파트너와의 협력 방안을 논의했다.에브리존은 전시 부스에서 행위 기반 랜섬웨어 탐지·차단 기술과 보호 대상 파일의 자동 복원 기능…데일리시큐국내15일 전랜섬웨어악성코드Ransom & Dark Web Issues 2026년 10월 4주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 4주차를 게시한다.           The Seven Deadly Sins, 전 세계 7개 기업 및 기관 대상 데이터 유출 주장 HYFLOCK, 사우…ASEC 분석 리포트국내15일 전랜섬웨어유출·침해전세계 중소중견기업(SMB) 86%, 최근 1년간 최소 한 차례 사이버 사고 경험카스퍼스키가 최근 1년간 전 세계 중소중견기업(SMB)의 사이버 보안 현황을 분석한 글로벌 조사 결과를 발표했다.이번 조사에 따르면 전 세계 SMB의 IT 및 보안 담당자 중 86%가 지난 1년간 최소 한 차례 사이버 사고를 경험한 것으로 나타났다.가장 심각한 피해를 초래한 주요 위협으로는 피싱 공격, 소프트웨어 취약점 악용, 대규모 악성…데일리시큐국내15일 전랜섬웨어취약점·패치[단독] 에베레스트 랜섬웨어 조직, 국내 네트워크 보안기업 263GB 데이터 탈취 주장…75개 기관·기업 관련 자료 노출 우려국내 네트워크 통합 및 정보보안 기업 태광네트웍정보가 국제 랜섬웨어 조직 에베레스트(Everest)의 공격 대상으로 지목됐다. 공격자는 약 263.71GB에 달하는 데이터를 탈취했다고 주장하며 다크웹 유출 사이트에 관련 내용을 게시했다. 특히 공개된 자료가 사실이라면, 국내 의료기관, 금융회사, 공공기관, 교육기관, 게임사 등의 네트워크 …데일리시큐국내18일 전랜섬웨어유출·침해프랑스 대형마트 500여 곳 사이버공격…냉장고 온도 50도까지 상승, 식품 폐기·화재 피해프랑스 전역의 대형마트 수백 곳이 사이버공격을 받아 냉장·냉동설비가 마비되고 대규모 식품 폐기와 화재 피해가 발생했다. 공격자는 인터넷에 연결된 냉장설비의 원격 제어 기능을 악용해 냉장고 내부 온도를 최대 50도까지 끌어올린 것으로 파악됐다.이번 공격은 개인정보 탈취나 랜섬웨어 감염이 아닌, 냉장설비의 정상적인 제어 기능을 악용해 실제 물…데일리시큐국내21일 전랜섬웨어유출·침해Ransom & Dark Web Issues 2026년 10월 3주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 3주차를 게시한다.           n0n, 한국 항만 및 물류 관련 기업 12곳 대상 랜섬웨어 공격 프랑스 주요 슈퍼마켓 체인 냉장 시스템 대상 사…ASEC 분석 리포트국내22일 전랜섬웨어유출·침해Ransom & Dark Web Issues 2026년 10월 3주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 3주차를 게시한다.           n0n, 한국 항만 및 물류 관련 기업 12곳 대상 랜섬웨어 공격 프랑스 주요 슈퍼마켓 체인 냉장 시스템 대상 사…ASEC 분석 리포트국내22일 전랜섬웨어유출·침해에브리존, AI 페스타 2026서 행위 기반 랜섬웨어 차단 솔루션 공개에브리존이 지난 6일부터 8일까지 서울 코엑스에서 열린 'AI 페스타 2026'에 참가해 시그니처리스 기반 안티랜섬웨어 솔루션 '화이트디펜더(WhiteDefender)'를 선보였다고 12일 밝혔다.에브리존은 이번 행사에서 AI 시대의 데이터 보호와 랜섬웨어 탐지·차단의 중요성을 강조했다. 랜섬웨어 공격으로 데이터가 위조되거나 변조 및 훼손…데일리시큐국내23일 전랜섬웨어AI 보안Endpoint에서 Funhouse로: 랜섬웨어 계열의 변화와 Kimsuky 연관 유포 사례1. 개요  AhnLab SEcurity intelligence Center(ASEC)은 최근 Kimsuky 그룹이 이력서로 위장한 악성 한글 문서를 통해 최종적으로 Funhouse 랜섬웨어를 유포한 사례를 확인하였다. Funhouse 랜섬웨어는 기존에 공개된 Endpoint 랜섬웨어의 변종으로 확인되었으며, 이번 공격에 사용된 …ASEC 분석 리포트국내23일 전랜섬웨어APT·위협행위자Endpoint에서 Funhouse로: 랜섬웨어 계열의 변화와 Kimsuky 연관 유포 사례1. 개요  AhnLab SEcurity intelligence Center(ASEC)은 최근 Kimsuky 그룹이 이력서로 위장한 악성 한글 문서를 통해 최종적으로 Funhouse 랜섬웨어를 유포한 사례를 확인하였다. Funhouse 랜섬웨어는 기존에 공개된 Endpoint 랜섬웨어의 변종으로 확인되었으며, 이번 공격에 사용된 …ASEC 분석 리포트국내23일 전랜섬웨어APT·위협행위자의료기관 사이버사고 10건 중 9건 랜섬웨어…진료 중단·환자안전 위협 현실화국내 의료기관에서 발생한 사이버사고 10건 중 9건이 랜섬웨어 공격으로 확인됐다. 실제 병원 전산망이 마비돼 진료에 차질을 빚는 사고까지 발생하면서 의료기관 사이버보안을 개인정보 보호뿐 아니라 환자안전과 진료 연속성을 확보하는 핵심 과제로 다뤄야 한다는 지적이 나온다.국회 보건복지위원회 소속 허종식 더불어민주당 의원이 보건복지부에서 제출받…데일리시큐국내27일 전랜섬웨어유출·침해컴텍, 리눅스 서버 전용 AI 백신 ‘EdgeSecure Server v1.0’ 출시서버 보안 전문기업 컴텍(대표 이나윤)이 리눅스(Linux) 서버 전용 AI 안티바이러스 솔루션 ‘EdgeSecure Server(엣지시큐어 서버) v1.0’을 출시했다.컴텍은 기존 백신 시장이 개인 PC와 윈도우 서버를 중심으로 형성돼 있는 가운데, 기업과 기관의 핵심 서비스를 운영하는 리눅스 서버 환경에 특화된 보안 제품을 개발했다고 …데일리시큐국내29일 전랜섬웨어악성코드Ransom & Dark Web Issues 2026년 10월 2주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 2주차를 게시한다.           국제 공조 수사, KillSec 랜섬웨어 인프라 압수 및 용의자 3명 체포 한국 헬스앤뷰티 유통 기업 고객 데이터…ASEC 분석 리포트국내29일 전랜섬웨어유출·침해Ransom & Dark Web Issues 2026년 10월 2주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 2주차를 게시한다.           국제 공조 수사, KillSec 랜섬웨어 인프라 압수 및 용의자 3명 체포 한국 헬스앤뷰티 유통 기업 고객 데이터…ASEC 분석 리포트국내29일 전랜섬웨어유출·침해 미국 빅스버그시 랜섬웨어 공격…전산망 중단·공공요금 결제 장애미국 미시시피주 빅스버그시가 랜섬웨어 공격을 받아 일부 전산시스템을 일시적으로 중단했다. 긴급서비스는 정상적으로 운영됐지만 수도 등 공공요금 결제 업무가 영향을 받았다.빅스버그시 윌리스 톰슨 시장은 현지시간 10월 1일 랜섬웨어 공격을 조사하고 있다고 밝혔다. 사고 대응을 위해 시 컴퓨터 시스템 일부가 일시적으로 중단됐다. 911과 경찰·…데일리시큐국내1개월 전랜섬웨어
 중국 연계 워록, 셰어포인트 뚫고 수도·통신 핵심인프라에 랜섬웨어 공격중국 연계 공격그룹이 마이크로소프트 셰어포인트 서버의 취약점을 이용해 수도사업자와 통신사업자 등 핵심인프라에 침투한 뒤 ‘워록(Warlock)’ 랜섬웨어를 대규모로 배포한 공격사례가 확인됐다.시만텍 위협헌팅팀에 따르면 ‘롱레그스(Longlegs)’ 또는 ‘스톰-2603(Storm-2603)’으로 추적되는 공격자는 최근 두 달 동안 수도사업…데일리시큐국내1개월 전랜섬웨어취약점·패치
 [박나룡 보안칼럼] 의료기관 정보보호는 왜 어려울까?2026년 초 전남대병원과 강원대병원이 랜섬웨어 공격을 받아 MRI·CT 등 의료영상 조회와 전송에 장애가 발생했다. 전남대병원은 하루 만에, 강원대병원은 이틀 만에 시스템을 복구했지만, 진료 현장은 혼란에 빠졌고, 의료기관의 사이버 보안 문제가 환자의 안전까지 위협할 수 있다는 우려가 이어졌다.7월에는 국군의무사령부가 운영하는 모바일 의…데일리시큐국내1개월 전랜섬웨어
 공공기관 정보유출 터지면 기관장도 책임 묻는다…보안 징계기준 대폭 강화정부가 공공부문에서 중대한 정보유출 사고가 발생할 경우 실무자뿐 아니라 기관장 등 감독자에게도 책임을 묻도록 징계 기준을 강화한다. 초기 비밀번호를 변경하지 않거나 확인된 보안 취약점을 장기간 방치하는 등 기본적인 보안수칙 위반도 명확한 징계 대상에 포함할 방침이다.행정안전부와 국가정보원, 인사혁신처, 개인정보보호위원회 등 관계부처는 10…데일리시큐국내1개월 전랜섬웨어취약점·패치Ransom & Dark Web Issues 2026년 10월 1주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 1주차를 게시한다.           네덜란드 경찰, ShinyHunters 해킹 수사 관련 24세 남성 체포 확인 [1] [2]  Ulose…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해
 Ransom & Dark Web Issues 2026년 10월 1주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 1주차를 게시한다.           네덜란드 경찰, ShinyHunters 해킹 수사 관련 24세 남성 체포 확인 [1] [2]  Ulose…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해
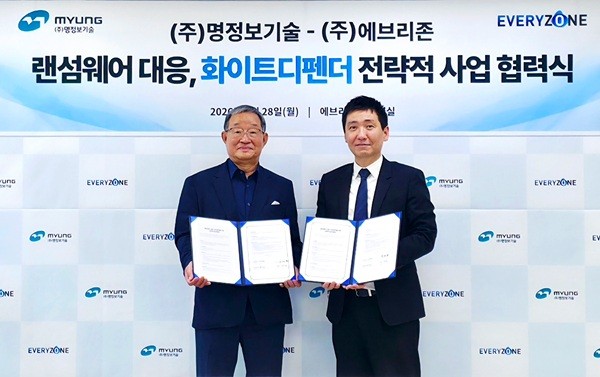 에브리존-명정보기술, 랜섬웨어 대응 협력 위한 업무협약 체결에브리존과 명정보기술이 랜섬웨어 대응 강화를 위해 손을 잡았다. 양사는 안티랜섬웨어 솔루션 '화이트디펜더'를 중심으로 한 전략적 업무협약을 체결하고 데이터 보호 협력에 나선다.이번 협약은 데이터 복구 현장에서 확인한 랜섬웨어 피해를 줄이고 고객의 중요 데이터를 지키기 위해 추진됐다. 데이터 복구 전문기업인 명정보기술은 파일 암호화로 업무가…데일리시큐국내1개월 전랜섬웨어2026년 8월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. We…ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기
 2026년 8월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. We…ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기
 랜섬웨어 공격에 악용된 팀시티 취약점…빌드 서버 점검 시급젯브레인즈의 빌드·배포 도구 ‘팀시티(TeamCity)’에서 발견된 치명적 취약점이 랜섬웨어 공격에 사용되고 있다. 미국 사이버보안·인프라보안국(CISA)은 CVE-2026-63077을 이미 악용 중인 취약점으로 등록한 데 이어, 랜섬웨어 공격에도 사용되는 것으로 분류했다. 어느 조직이 어떤 공격에 활용했는지는 공개하지 않았다.취약점은 기…데일리시큐국내1개월 전랜섬웨어취약점·패치CVE-2026-63077Ransom & Dark Web Issues 2026년 9월 4주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 4주차를 게시한다.           Metaencryptor, 한국 카메라 모듈 및 장비 제조 기업 대상 랜섬웨어 공격 Metaencryptor, 일본…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해
 Ransom & Dark Web Issues 2026년 9월 4주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 4주차를 게시한다.           Metaencryptor, 한국 카메라 모듈 및 장비 제조 기업 대상 랜섬웨어 공격 Metaencryptor, 일본…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해
 2026년 8월 랜섬웨어 동향 보고서목적 및 범위 2026년 8월 한 달 동안 수집된 신규 랜섬웨어 샘플, 피해 시스템, 피해 업체 통계와 주요 국내외 랜섬웨어 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지) 공개 정보를 ATIP(AhnLab TIP, Threat Intel…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해2026년 8월 랜섬웨어 동향 보고서목적 및 범위 2026년 8월 한 달 동안 수집된 신규 랜섬웨어 샘플, 피해 시스템, 피해 업체 통계와 주요 국내외 랜섬웨어 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지) 공개 정보를 ATIP(AhnLab TIP, Threat Intel…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해
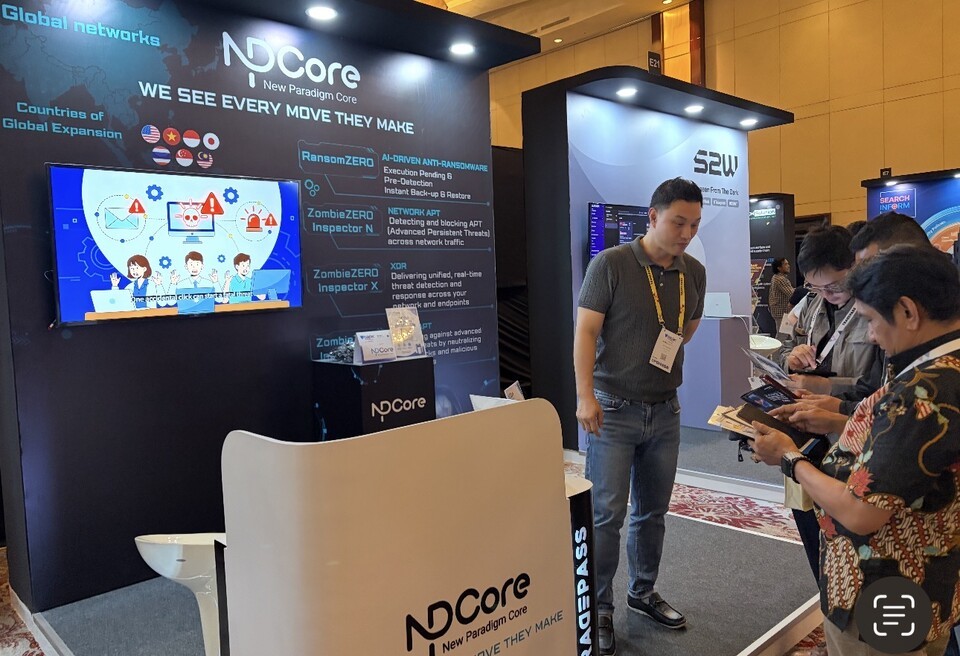 엔피코어, 인도네시아 ‘인도섹 2026’ 참가…동남아 보안시장 공략사이버보안 전문기업 엔피코어(대표 한승철)는 9월 15일부터 16일까지 인도네시아 자카르타에서 열린 ‘인도섹 2026(IndoSEC 2026)’에 참가해 주요 사이버보안 솔루션을 선보였다고 밝혔다.인도섹은 인도네시아 정부기관과 기업 정보보안 책임자, 보안 전문가들이 참여하는 사이버보안 행사다. 엔피코어는 이번 행사에서 ‘좀비제로 인스펙터 …데일리시큐국내1개월 전랜섬웨어유출·침해
 선박 사이버공격 대응 법제화 추진…탐지·대응·복구 체계 구축선박의 항해·통신·화물관리 시스템을 겨냥한 사이버공격에 대응하기 위한 법적 안전관리 체계 구축이 추진된다.국회 농림축산식품해양수산위원회 소속 송옥주 의원은 9월 18일 선박에 대한 사이버공격을 예방하고 사고 발생 시 신속하게 대응·복구할 수 있도록 하는 ‘해사안전기본법’ 개정안을 대표 발의했다.최근 선박은 전자해도(ENC), 위성통신, 항…데일리시큐국내1개월 전랜섬웨어유출·침해랜섬웨어를 유포하는 사설 HTS 프로그램AhnLab SEcurity intelligence Center(ASEC)은 최근 사설 홈트레이딩시스템(HTS : Home Trading System)을 통해 랜섬웨어가 유포된 사례를 확인하였다. 랜섬웨어 유포에 사용된 HTS 프로그램은 “UBP 에셋”이라는 이름이며 과거부터 온라인 투자 사기에 악용되어 왔다. 202…ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기
 랜섬웨어를 유포하는 사설 HTS 프로그램AhnLab SEcurity intelligence Center(ASEC)은 최근 사설 홈트레이딩시스템(HTS : Home Trading System)을 통해 랜섬웨어가 유포된 사례를 확인하였다. 랜섬웨어 유포에 사용된 HTS 프로그램은 “UBP 에셋”이라는 이름이며 과거부터 온라인 투자 사기에 악용되어 왔다. 202…ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기
 체크멀, UI-관리체계 개편한 엔드포인트 중앙관리 솔루션 'CMS v2.0' 출시체크멀이 엔드포인트 중앙관리 솔루션 'CMS v2.0'을 9월 21일 출시한다.CMS v2.0은 AppCheck Pro 안티랜섬웨어의 정책, 에이전트, 로그, 라이선스, 사용자를 단일 웹 콘솔에서 통합 관리하는 엔드포인트 중앙관리 솔루션이다. 기존 CMS v1.0의 중앙관리 기능을 기반으로 사용자 인터페이스(UI)와 관리 체계를 새롭게 설…데일리시큐국내1개월 전랜섬웨어
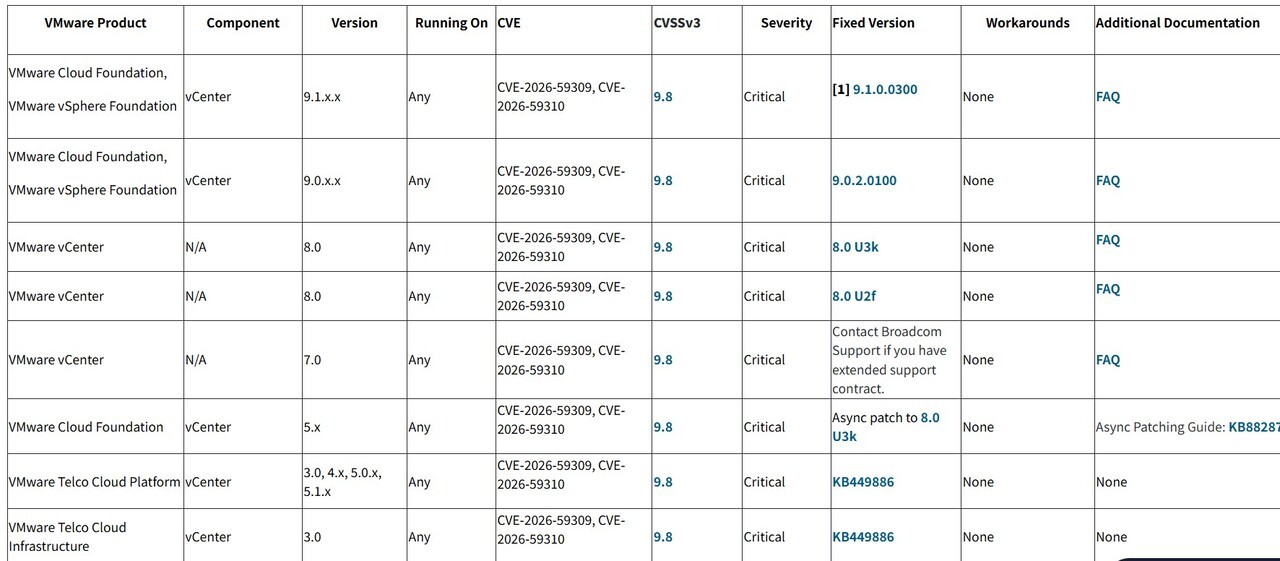 브이엠웨어 vCenter 치명적 RCE 실제 악용…ESXi 랜섬웨어 공격까지 확인기업 가상화 환경을 관리하는 브이엠웨어 브이센터 서버(VMware vCenter Server)의 치명적 원격코드실행 취약점 ‘CVE-2026-59310’이 실제 공격에 악용되고 있는 것으로 확인됐다. 일부 침해사고에서는 공격자가 vCenter를 장악한 뒤 브이엠웨어 ESXi 서버까지 접근해 랜섬웨어를 실행했다.브로드컴은 지난 7월 29일 …데일리시큐국내1개월 전랜섬웨어취약점·패치CVE-2026-59310
 Ransom & Dark Web Issues 2026년 9월 3주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 3주차를 게시한다.           일본 제약 및 헬스케어 기업 사이버 사고 이후 내부 데이터 판매 정황 한국 전자상거래 및 유통 기업 고객 데이터 판…ASEC 분석 리포트국내1개월 전랜섬웨어Ransom & Dark Web Issues 2026년 9월 3주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 3주차를 게시한다.           일본 제약 및 헬스케어 기업 사이버 사고 이후 내부 데이터 판매 정황 한국 전자상거래 및 유통 기업 고객 데이터 판…ASEC 분석 리포트국내1개월 전랜섬웨어Ransomware Landscape in H1 2026: Statistics and Key IssuesAuthor : S2W TALON (HuiSeong Yang, SeungHo Lee) Photo by Lucas van Oort on Unsplash Executive Summary This report analyzes the activities of ransomware groups in the first half of 2026 (from…S2W Blog국내1개월 전랜섬웨어유출·침해
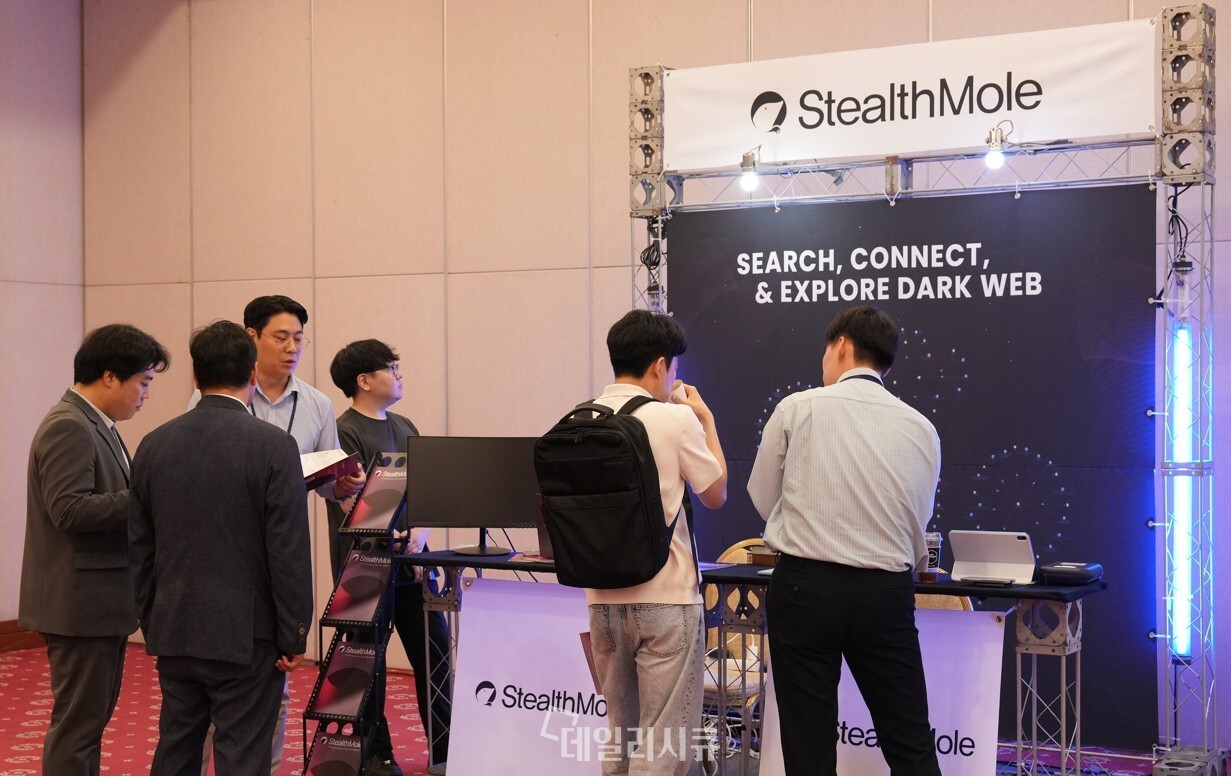 “하나의 계정 노출이 기업 전체 위협으로”…스텔스몰, KCSCON 2026서 계정유출 인텔리전스 공개AI 기반 딥웹·다크웹 위협 인텔리전스 기업 스텔스몰 인텔리전스(StealthMole Intelligence Pte. Ltd., 이하 스텔스몰)가 국내 기업을 겨냥한 랜섬웨어와 계정 탈취 공격에 대응하기 위한 계정유출 인텔리전스 전략을 강화하고 있다.스텔스몰은 9월 8일 서울 세종대학교 컨벤션센터에서 열린 ‘2026 대한민국 사이버 보안 …데일리시큐국내1개월 전랜섬웨어유출·침해
미국 빅스버그시 랜섬웨어 공격…전산망 중단·공공요금 결제 장애미국 미시시피주 빅스버그시가 랜섬웨어 공격을 받아 일부 전산시스템을 일시적으로 중단했다. 긴급서비스는 정상적으로 운영됐지만 수도 등 공공요금 결제 업무가 영향을 받았다.빅스버그시 윌리스 톰슨 시장은 현지시간 10월 1일 랜섬웨어 공격을 조사하고 있다고 밝혔다. 사고 대응을 위해 시 컴퓨터 시스템 일부가 일시적으로 중단됐다. 911과 경찰·…데일리시큐국내1개월 전랜섬웨어중국 연계 워록, 셰어포인트 뚫고 수도·통신 핵심인프라에 랜섬웨어 공격중국 연계 공격그룹이 마이크로소프트 셰어포인트 서버의 취약점을 이용해 수도사업자와 통신사업자 등 핵심인프라에 침투한 뒤 ‘워록(Warlock)’ 랜섬웨어를 대규모로 배포한 공격사례가 확인됐다.시만텍 위협헌팅팀에 따르면 ‘롱레그스(Longlegs)’ 또는 ‘스톰-2603(Storm-2603)’으로 추적되는 공격자는 최근 두 달 동안 수도사업…데일리시큐국내1개월 전랜섬웨어취약점·패치[박나룡 보안칼럼] 의료기관 정보보호는 왜 어려울까?2026년 초 전남대병원과 강원대병원이 랜섬웨어 공격을 받아 MRI·CT 등 의료영상 조회와 전송에 장애가 발생했다. 전남대병원은 하루 만에, 강원대병원은 이틀 만에 시스템을 복구했지만, 진료 현장은 혼란에 빠졌고, 의료기관의 사이버 보안 문제가 환자의 안전까지 위협할 수 있다는 우려가 이어졌다.7월에는 국군의무사령부가 운영하는 모바일 의…데일리시큐국내1개월 전랜섬웨어공공기관 정보유출 터지면 기관장도 책임 묻는다…보안 징계기준 대폭 강화정부가 공공부문에서 중대한 정보유출 사고가 발생할 경우 실무자뿐 아니라 기관장 등 감독자에게도 책임을 묻도록 징계 기준을 강화한다. 초기 비밀번호를 변경하지 않거나 확인된 보안 취약점을 장기간 방치하는 등 기본적인 보안수칙 위반도 명확한 징계 대상에 포함할 방침이다.행정안전부와 국가정보원, 인사혁신처, 개인정보보호위원회 등 관계부처는 10…데일리시큐국내1개월 전랜섬웨어취약점·패치Ransom & Dark Web Issues 2026년 10월 1주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 1주차를 게시한다.           네덜란드 경찰, ShinyHunters 해킹 수사 관련 24세 남성 체포 확인 [1] [2]  Ulose…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해Ransom & Dark Web Issues 2026년 10월 1주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 1주차를 게시한다.           네덜란드 경찰, ShinyHunters 해킹 수사 관련 24세 남성 체포 확인 [1] [2]  Ulose…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해에브리존-명정보기술, 랜섬웨어 대응 협력 위한 업무협약 체결에브리존과 명정보기술이 랜섬웨어 대응 강화를 위해 손을 잡았다. 양사는 안티랜섬웨어 솔루션 '화이트디펜더'를 중심으로 한 전략적 업무협약을 체결하고 데이터 보호 협력에 나선다.이번 협약은 데이터 복구 현장에서 확인한 랜섬웨어 피해를 줄이고 고객의 중요 데이터를 지키기 위해 추진됐다. 데이터 복구 전문기업인 명정보기술은 파일 암호화로 업무가…데일리시큐국내1개월 전랜섬웨어2026년 8월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. We…ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기2026년 8월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. We…ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기랜섬웨어 공격에 악용된 팀시티 취약점…빌드 서버 점검 시급젯브레인즈의 빌드·배포 도구 ‘팀시티(TeamCity)’에서 발견된 치명적 취약점이 랜섬웨어 공격에 사용되고 있다. 미국 사이버보안·인프라보안국(CISA)은 CVE-2026-63077을 이미 악용 중인 취약점으로 등록한 데 이어, 랜섬웨어 공격에도 사용되는 것으로 분류했다. 어느 조직이 어떤 공격에 활용했는지는 공개하지 않았다.취약점은 기…데일리시큐국내1개월 전랜섬웨어취약점·패치CVE-2026-63077Ransom & Dark Web Issues 2026년 9월 4주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 4주차를 게시한다.           Metaencryptor, 한국 카메라 모듈 및 장비 제조 기업 대상 랜섬웨어 공격 Metaencryptor, 일본…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해Ransom & Dark Web Issues 2026년 9월 4주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 4주차를 게시한다.           Metaencryptor, 한국 카메라 모듈 및 장비 제조 기업 대상 랜섬웨어 공격 Metaencryptor, 일본…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해2026년 8월 랜섬웨어 동향 보고서목적 및 범위 2026년 8월 한 달 동안 수집된 신규 랜섬웨어 샘플, 피해 시스템, 피해 업체 통계와 주요 국내외 랜섬웨어 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지) 공개 정보를 ATIP(AhnLab TIP, Threat Intel…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해2026년 8월 랜섬웨어 동향 보고서목적 및 범위 2026년 8월 한 달 동안 수집된 신규 랜섬웨어 샘플, 피해 시스템, 피해 업체 통계와 주요 국내외 랜섬웨어 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지) 공개 정보를 ATIP(AhnLab TIP, Threat Intel…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해엔피코어, 인도네시아 ‘인도섹 2026’ 참가…동남아 보안시장 공략사이버보안 전문기업 엔피코어(대표 한승철)는 9월 15일부터 16일까지 인도네시아 자카르타에서 열린 ‘인도섹 2026(IndoSEC 2026)’에 참가해 주요 사이버보안 솔루션을 선보였다고 밝혔다.인도섹은 인도네시아 정부기관과 기업 정보보안 책임자, 보안 전문가들이 참여하는 사이버보안 행사다. 엔피코어는 이번 행사에서 ‘좀비제로 인스펙터 …데일리시큐국내1개월 전랜섬웨어유출·침해선박 사이버공격 대응 법제화 추진…탐지·대응·복구 체계 구축선박의 항해·통신·화물관리 시스템을 겨냥한 사이버공격에 대응하기 위한 법적 안전관리 체계 구축이 추진된다.국회 농림축산식품해양수산위원회 소속 송옥주 의원은 9월 18일 선박에 대한 사이버공격을 예방하고 사고 발생 시 신속하게 대응·복구할 수 있도록 하는 ‘해사안전기본법’ 개정안을 대표 발의했다.최근 선박은 전자해도(ENC), 위성통신, 항…데일리시큐국내1개월 전랜섬웨어유출·침해랜섬웨어를 유포하는 사설 HTS 프로그램AhnLab SEcurity intelligence Center(ASEC)은 최근 사설 홈트레이딩시스템(HTS : Home Trading System)을 통해 랜섬웨어가 유포된 사례를 확인하였다. 랜섬웨어 유포에 사용된 HTS 프로그램은 “UBP 에셋”이라는 이름이며 과거부터 온라인 투자 사기에 악용되어 왔다. 202…ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기랜섬웨어를 유포하는 사설 HTS 프로그램AhnLab SEcurity intelligence Center(ASEC)은 최근 사설 홈트레이딩시스템(HTS : Home Trading System)을 통해 랜섬웨어가 유포된 사례를 확인하였다. 랜섬웨어 유포에 사용된 HTS 프로그램은 “UBP 에셋”이라는 이름이며 과거부터 온라인 투자 사기에 악용되어 왔다. 202…ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기체크멀, UI-관리체계 개편한 엔드포인트 중앙관리 솔루션 'CMS v2.0' 출시체크멀이 엔드포인트 중앙관리 솔루션 'CMS v2.0'을 9월 21일 출시한다.CMS v2.0은 AppCheck Pro 안티랜섬웨어의 정책, 에이전트, 로그, 라이선스, 사용자를 단일 웹 콘솔에서 통합 관리하는 엔드포인트 중앙관리 솔루션이다. 기존 CMS v1.0의 중앙관리 기능을 기반으로 사용자 인터페이스(UI)와 관리 체계를 새롭게 설…데일리시큐국내1개월 전랜섬웨어브이엠웨어 vCenter 치명적 RCE 실제 악용…ESXi 랜섬웨어 공격까지 확인기업 가상화 환경을 관리하는 브이엠웨어 브이센터 서버(VMware vCenter Server)의 치명적 원격코드실행 취약점 ‘CVE-2026-59310’이 실제 공격에 악용되고 있는 것으로 확인됐다. 일부 침해사고에서는 공격자가 vCenter를 장악한 뒤 브이엠웨어 ESXi 서버까지 접근해 랜섬웨어를 실행했다.브로드컴은 지난 7월 29일 …데일리시큐국내1개월 전랜섬웨어취약점·패치CVE-2026-59310Ransom & Dark Web Issues 2026년 9월 3주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 3주차를 게시한다.           일본 제약 및 헬스케어 기업 사이버 사고 이후 내부 데이터 판매 정황 한국 전자상거래 및 유통 기업 고객 데이터 판…ASEC 분석 리포트국내1개월 전랜섬웨어Ransom & Dark Web Issues 2026년 9월 3주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 3주차를 게시한다.           일본 제약 및 헬스케어 기업 사이버 사고 이후 내부 데이터 판매 정황 한국 전자상거래 및 유통 기업 고객 데이터 판…ASEC 분석 리포트국내1개월 전랜섬웨어Ransomware Landscape in H1 2026: Statistics and Key IssuesAuthor : S2W TALON (HuiSeong Yang, SeungHo Lee) Photo by Lucas van Oort on Unsplash Executive Summary This report analyzes the activities of ransomware groups in the first half of 2026 (from…S2W Blog국내1개월 전랜섬웨어유출·침해“하나의 계정 노출이 기업 전체 위협으로”…스텔스몰, KCSCON 2026서 계정유출 인텔리전스 공개AI 기반 딥웹·다크웹 위협 인텔리전스 기업 스텔스몰 인텔리전스(StealthMole Intelligence Pte. Ltd., 이하 스텔스몰)가 국내 기업을 겨냥한 랜섬웨어와 계정 탈취 공격에 대응하기 위한 계정유출 인텔리전스 전략을 강화하고 있다.스텔스몰은 9월 8일 서울 세종대학교 컨벤션센터에서 열린 ‘2026 대한민국 사이버 보안 …데일리시큐국내1개월 전랜섬웨어유출·침해🔌 피드 상태
죽은 피드를 목록에서 지우지 않습니다. 지우면 왜 빠졌는지 잊고 다음 사람이 다시 추가합니다.
| 피드 | 구분 | 상태 | 최근 항목 | 비고 |
|---|---|---|---|---|
| 데일리시큐 | 국내 · 매체 | 정상 | 50 | 실측 50건. |
| 이스트시큐리티 알약 블로그 | 국내 · 보안기업 | 정상 | 50 | 실측 50건. |
| 지니언스 시큐리티 센터 | 국내 · 보안기업 | 정상 | 10 | 실측 10건. |
| ASEC 분석 리포트 | 국내 · 보안기업 | 정상 | 30 | 실측 30건. 국내 표적 악성코드 분석이 가장 두껍다. |
| KrCERT 보안공지 | 국내 · 기관 | 정상 | 10 | 보호나라와 같은 게시판이다. 권고 본문·CVE 연결은 lib/kisa 가 따로 다룬다. |
| S2W Blog | 국내 · 보안기업 | 정상 | 10 | 실측 10건. 다크웹·위협 인텔리전스. |
| SK쉴더스 | 국내 · 보안기업 | 차단됨(403) | 403 (봇 차단). 우회하지 않는다 — 거부 의사 표시다. 링크만 다룬다. | |
| 하우리 | 국내 · 보안기업 | 경로 불명 | 404 — 피드 경로 미확인. | |
| 보안뉴스 | 국내 · 매체 | 경로 불명 | news_rss.xml 이 200 을 주지만 홈으로 리다이렉트되어 항목 0건. 경로 재조사 대상. | |
| 이글루코퍼레이션 | 국내 · 보안기업 | 경로 불명 | 연결 실패(HTTP 000). 피드 경로 미확인. | |
| BleepingComputer | 해외 · 매체 | 정상 | 15 | |
| Google Project Zero | 해외 · 보안기업 | 정상 | 10 | googleprojectzero.blogspot.com 은 302 로 이 주소로 옮겨졌다. 옛 주소를 쓰면 항목 0건. |
| Krebs on Security | 해외 · 매체 | 정상 | 10 | |
| SANS Internet Storm Center | 해외 · 기관 | 정상 | 10 | |
| Schneier on Security | 해외 · 매체 | 정상 | 10 | |
| Security Affairs | 해외 · 매체 | 정상 | 10 | |
| The Hacker News | 해외 · 매체 | 정상 | 50 | |
| CISA Cybersecurity Advisories | 해외 · 기관 | 차단됨(403) | 피드가 403. 다만 **KEV JSON 은 정상**이라 핵심 데이터는 확보돼 있다. | |
| Microsoft MSRC Blog | 해외 · 보안기업 | 경로 불명 | 301 → HTML 페이지. RSS 경로 미확인. |
403(거부)과 404(경로 변경)는 대응이 다릅니다. 403 은 우회하지 않습니다 — 보안 사이트가 봇 차단을 우회하는 것은 그 자체로 모순입니다.
HTTP 200 인데 항목이 0건인 피드가 있습니다. 응답 코드만 보면 정상으로 집계되어, 수집이 멈춘 것을 몇 주 뒤에 알게 되는 유형입니다 — 그래서 항목 수까지 저장해 화면에 그대로 드러냅니다. 현재 빈 피드 0개 · 수집 불가 6개.