"HP"
기업
뉴스
코아시아세미, 4나노 공정 스위치칩 양산 — HPC용 빅다이 출하
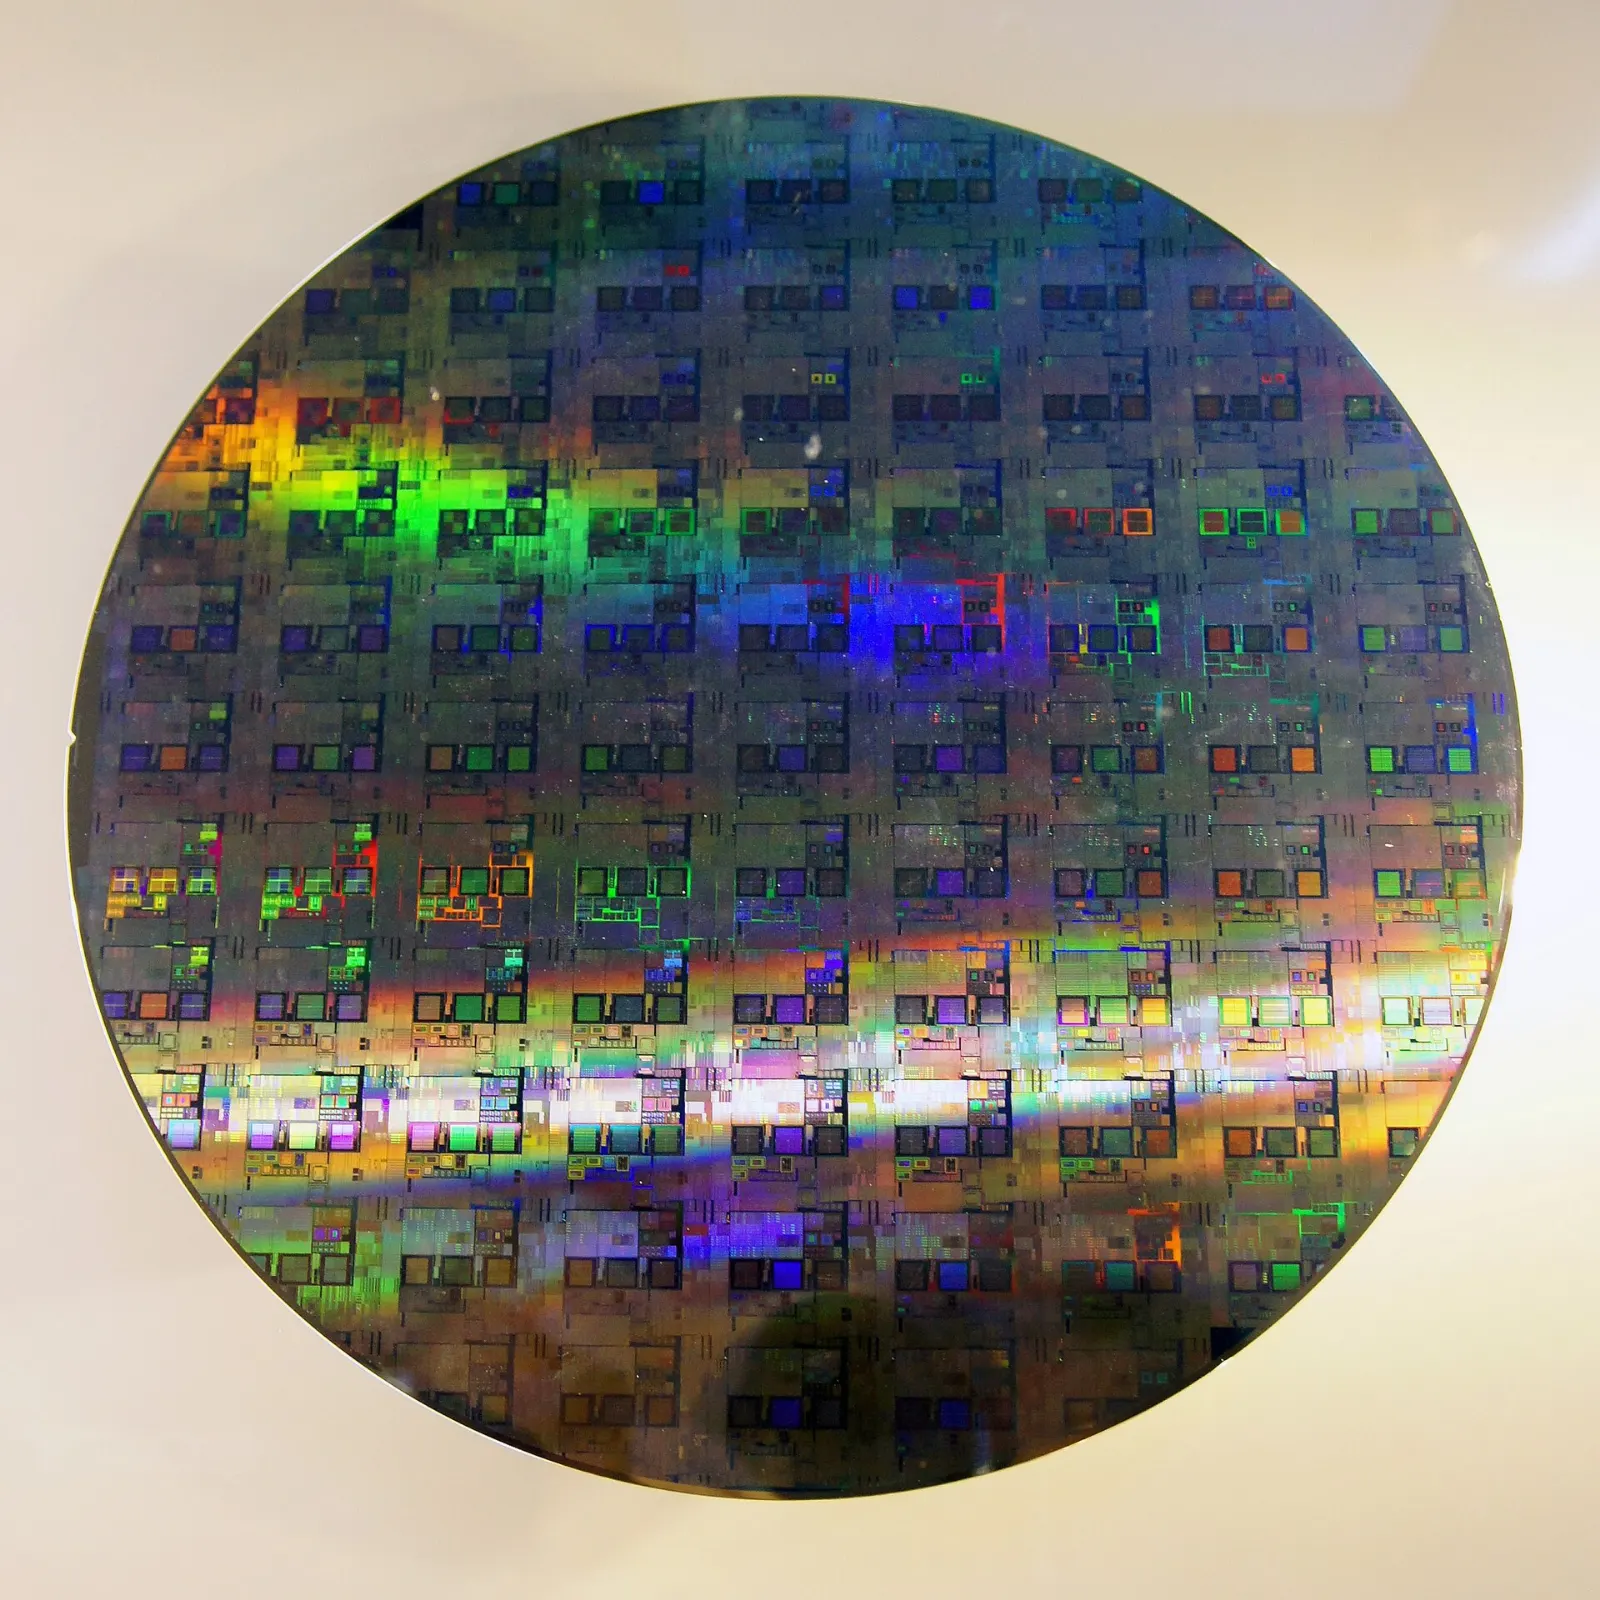
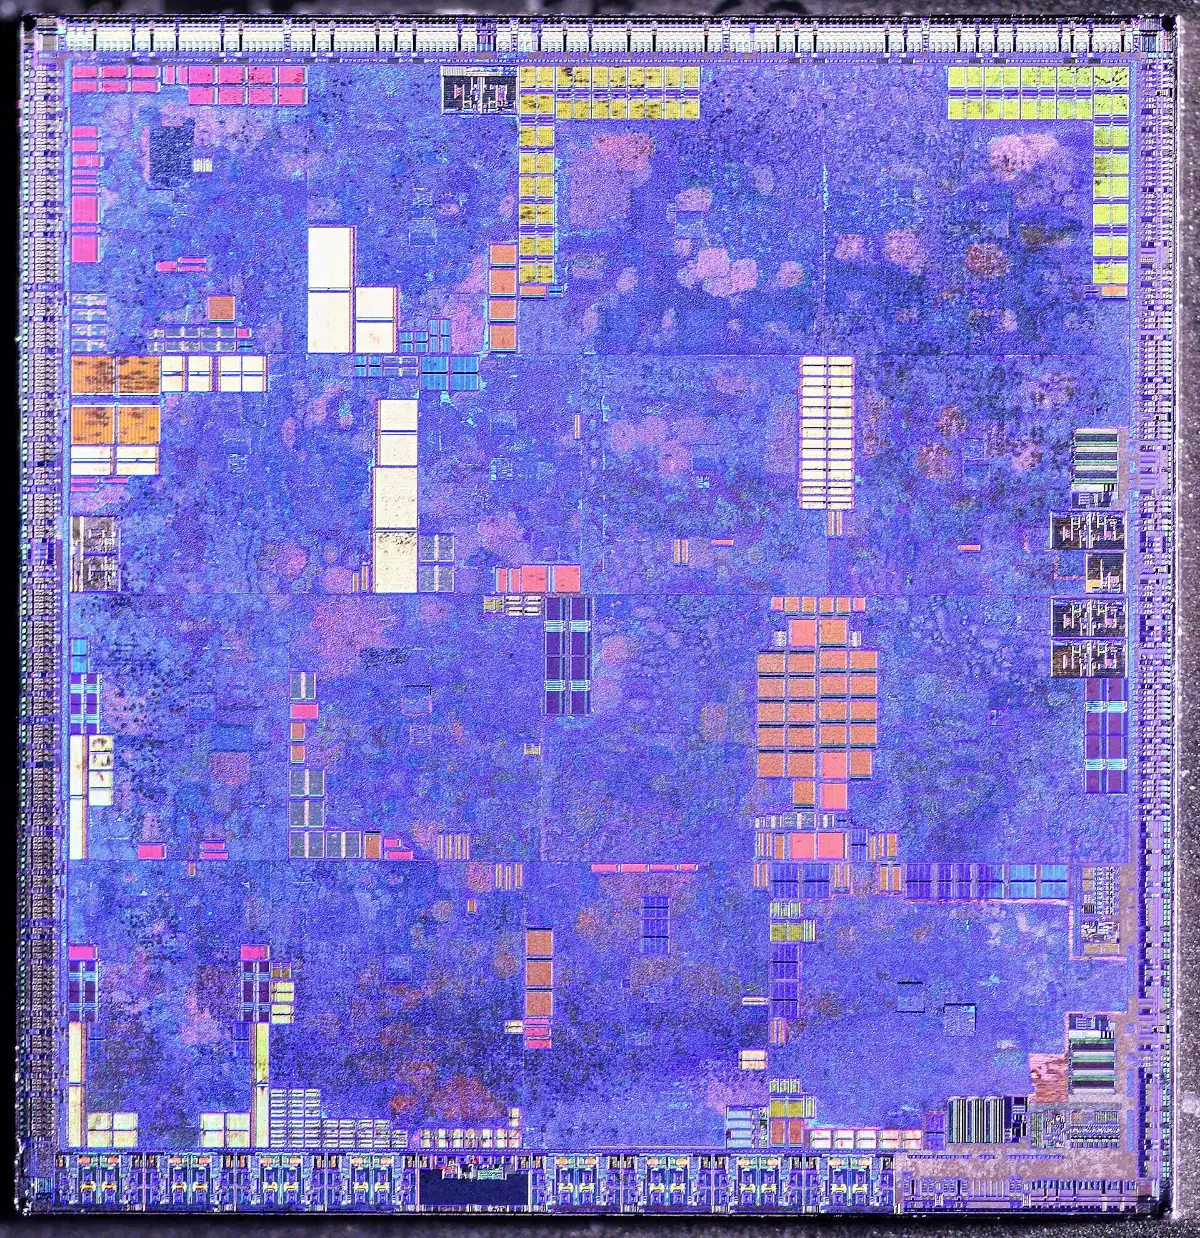
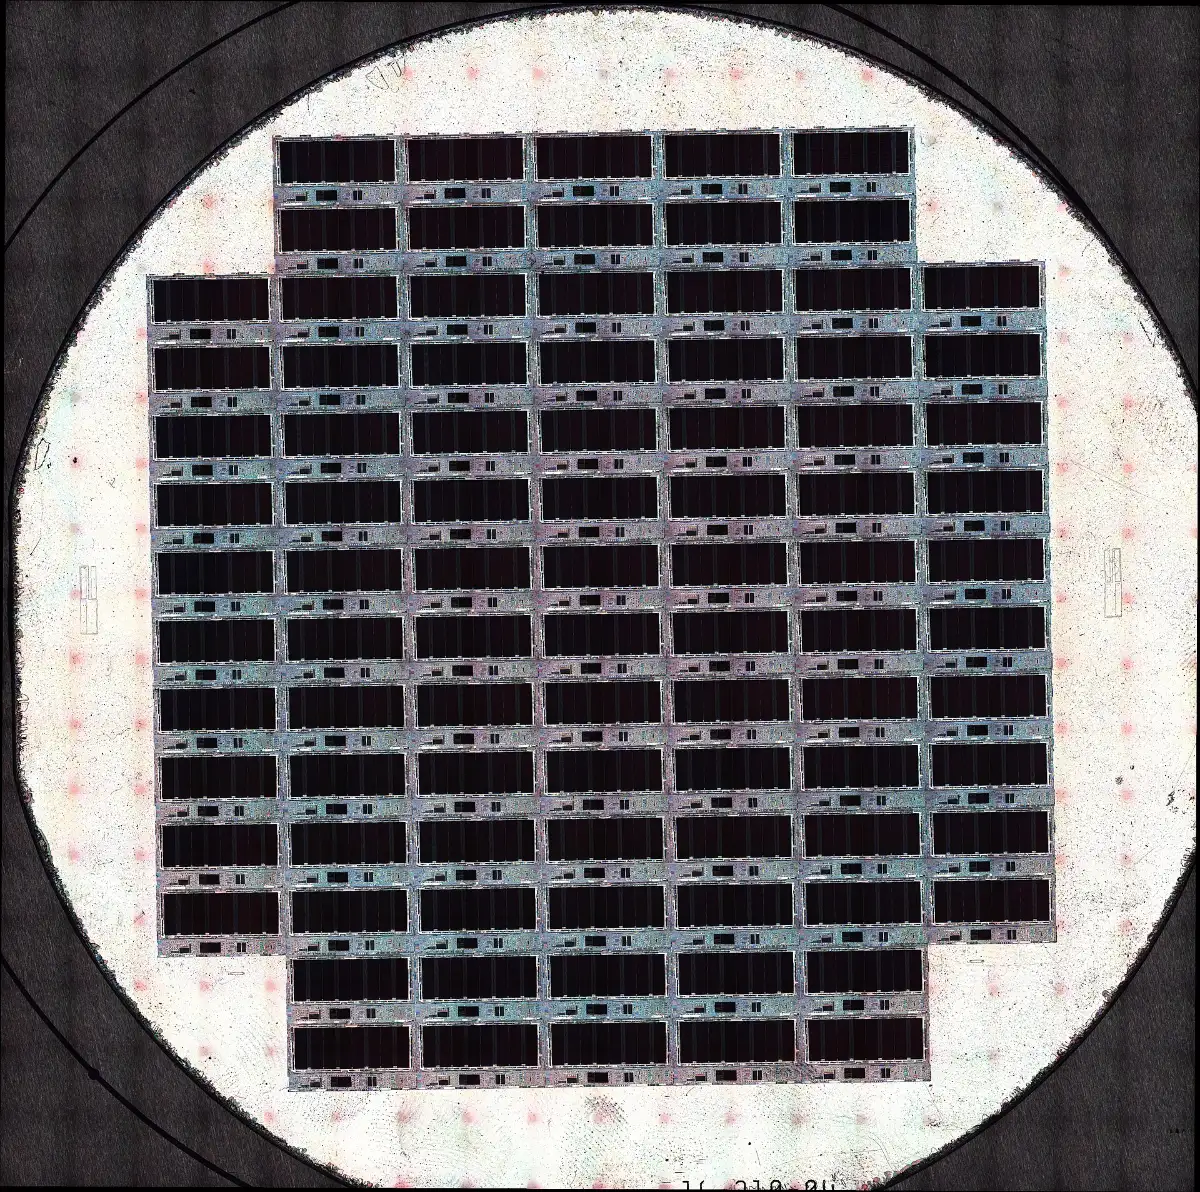
코아시아세미는 삼성전자 파운드리 4나노(nm) 공정으로 제작한 반도체 소자 웨이퍼의 양산 출하를 시작했다고 2일 밝혔다. 이 웨이퍼에 형성된 소자는 고성능 연산(HPC) 환경에서 고속 데이터 전송과 처리를 돕는 네트워크 스위치 칩이다. 칩 면적은 800mm² 이상으로, 코아시아세미가 수행한 프로젝트 중 가장 면적이 넓은 빅다이다. 단일 칩 면적이 넓을수록 수율 관리가 어려워 불량 확률이 높아지고, 전력 소모와 열 발생 등 설계 과정에서 고려할 변수도 많아 제작 난도가 높다.
코아시아세미, 삼성 4나노 파운드리서 HPC용 빅다이 양산 돌입
코아시아세미가 삼성전자 파운드리의 4나노 공정에서 고성능컴퓨팅(HPC)용 네트워크 스위치 반도체 양산에 돌입해 10월 중순 첫 웨이퍼를 출하했다. 이번 프로젝트는 2029년까지 총 1억7500만달러 규모로 진행되며, 칩 면적이 800mm²를 넘는 코아시아세미 역대 최대 크기의 빅다이 제품이다. 반도체 업계에서 빅다이는 면적이 넓을수록 수율 저하 위험과 발열·전력 설계 난도가 높아 디자인하우스의 기술 진입장벽이 가장 높은 분야로 꼽힌다. 코아시아세미는 리벨리온, 텐스토렌트 등과 칩렛 양산 협력을 이어온 데 이어 삼성 파운드리의 4나노 생산 물량을 확보해 실제 출하까지 이끌어냈다.
HP·Asus·Acer, 중국 생산 회귀 — AI발 부품비 상승에 공급망 재편
HP, 에이수스, 에이서 등 PC 제조사들이 AI발 부품 가격 상승으로 생산 capacity 일부를 중국으로 다시 옮기고 있다고 닛케이아시아가 보도했다. 이들은 AI 데이터센터용 생산에 집중하고 있는 폭스콘 대신, 럭스쉐어·화친테크놀로지·롱치어테크놀로지 등 PC 생산에 새로 진출한 중소 중국 위탁생산업체와 계약을 맺고 있다. 메모리·스토리지 공급 부족과 PCB, 유리섬유 원단 등 부품 가격 상승이 이번 이동의 배경으로 지목됐으며, 중국 위탁생산업체들은 CXMT 등 현지 메모리 제조사에 대한 접근성을 강점으로 내세우고 있다. 이로 인해 태국 등 동남아시아에 새로 구축된 생산라인은 수익화 이전에 주문이 줄어드는 영향을 받고 있다.
파운데이션 IP, HPC·엣지AI SoC 재설계 비용 절감 전략
이 이북은 HPC와 엣지AI SoC 설계에서 파운데이션 IP를 여러 벤더로부터 개별 조달할 때 생기는 숨은 비용 문제를 다룬다. 로직 라이브러리, 임베디드 메모리, IO, NVM을 하나로 묶은 통합 Foundation IP 플랫폼과 IP·EDA 공동 최적화, 단일 지원팀 구조가 이 문제를 줄이는 방법으로 제시된다. 선단 공정에서는 재설계(리스핀)나 통합 지연, 테이프아웃 일정 지연이 비용 리스크로 이어질 수 있다고 설명한다. 모델링된 HPC·엣지AI SoC 사례를 통해 재설계·일정 지연을 피했을 때의 비용 절감과 전력·성능·면적(PPA) 개선 효과를 보여준다.
PHP2셸 취약점 확산, 정부·보안업계 긴급 패치 대응
PHP 엔진의 인증 없는 원격코드실행 취약점 'PHP2셸'(CVE-2026-109618, CVE-2026-109619)이 2026년 10월 21일 공개되자 정부와 보안업계가 일제히 대응에 나섰다. 국가안보실은 22일 민관군 긴급회의를 열었고, 과학기술정보통신부와 한국인터넷진흥원은 업데이트 권고문과 긴급 대응 수칙을 배포했다. 개인정보보호위원회는 연결된 데이터베이스의 이용자 개인정보까지 유출될 수 있다고 경고했다. 티오리, 스틸리언, 이스트시큐리티 등 보안기업들은 무료 점검 도구와 웹방화벽 대응 규칙을 잇따라 공개했다. 업계는 차단 규칙이 보조 수단일 뿐이며 근본 해결책은 PHP 공식 패치 적용이라고 입을 모았다.
시장·실적·공급망PHP2셸 취약점, 보안 전문가가 짚은 기업 대응법
박세준 티오리 대표는 PHP2셸로 불리는 PHP 취약점(CVE-2026-109618, CVE-2026-109619)이 CVSS 4.0 기준 9.2점의 치명적 등급이라고 설명했다. 그는 공격에 성공하면 서버에서 임의 코드 실행과 개인정보 유출, 서비스 변조로 이어질 수 있다고 말했다. 아마존은 공식 패치 공개 전인 10월 17일부터 관련 공격 시도를 관측했으며, 소포스와 팔로알토네트웍스는 초기 발표한 침해 사례를 추가 분석 후 정정하거나 철회했다고 밝혔다. 그는 10월 27일 현재 검증된 실제 침해 피해 사례는 확인되지 않았다고 말했다. 기업과 기관은 사용 중인 PHP 버전을 파악해 수정 버전(8.5.12, 8.4.27, 8.3.36, 8.2.35)으로 업데이트해야 한다고 권고했다.
국내 반도체 생태계Node.js Node2shell 취약점, 서버 원격코드실행 위험 노출
보안기업 티오리가 Node.js 런타임의 브로틀리 압축 해제 모듈에서 발견된 취약점 'Node2shell(CVE-2026-111497)'에 대한 자체 검증을 완료하고 대응 가이드를 공개했다고 26일 밝혔다. 이 취약점은 Out-of-bounds write 결함으로, 공격자가 조작된 Brotli 데이터를 전송하면 서버 다운이나 메모리 노출, 원격 코드 실행으로 이어질 수 있다. Express 5의 body-parser, Node.js 전역 fetch(), axios·got·node-fetch 등 주요 라이브러리가 노출 경로로 확인됐으며, Node.js 22.x·24.x·26.x 버전 중 미패치 버전이 영향을 받는다. Node.js 보안팀은 22.23.4, 24.22.1, 26.12.1 이상 버전으로 업데이트를 권고했고, 티오리는 임시 완화 방안과 무료 점검 서비스 nodejsguard.io를 함께 공개했다.
PHP 파운데이션, 전담인력 1명뿐 — 핵심 보안패치 늦어진 배경
PHP를 개발·관리하는 PHP 파운데이션은 전담 인력이 1명뿐이고 대부분 파트타임인 계약직 14명과 함께 일한다고 로이터 인터뷰에서 밝혔다. 이번에 공개된 원격코드실행 취약점(PHP2Shell)의 근본 원인인 메모리 부족(OOM) 문제는 2024년에 이미 발견됐지만 인력 부족으로 수개월간 작업이 중단과 재개를 반복했다. 보안업체 체인가드(Chainguard)가 임베고를 실수로 조기에 공개하는 일도 있었다. 패치 자체는 간단한 업데이트로 적용 가능했지만, 전체 PHP 설치 중 약 73%가 수명종료(EOL) 버전을 쓰고 있었고 PHP 5.x 사용 비율도 7.7%에 달해 실제 현장 대응은 더 어려웠다.